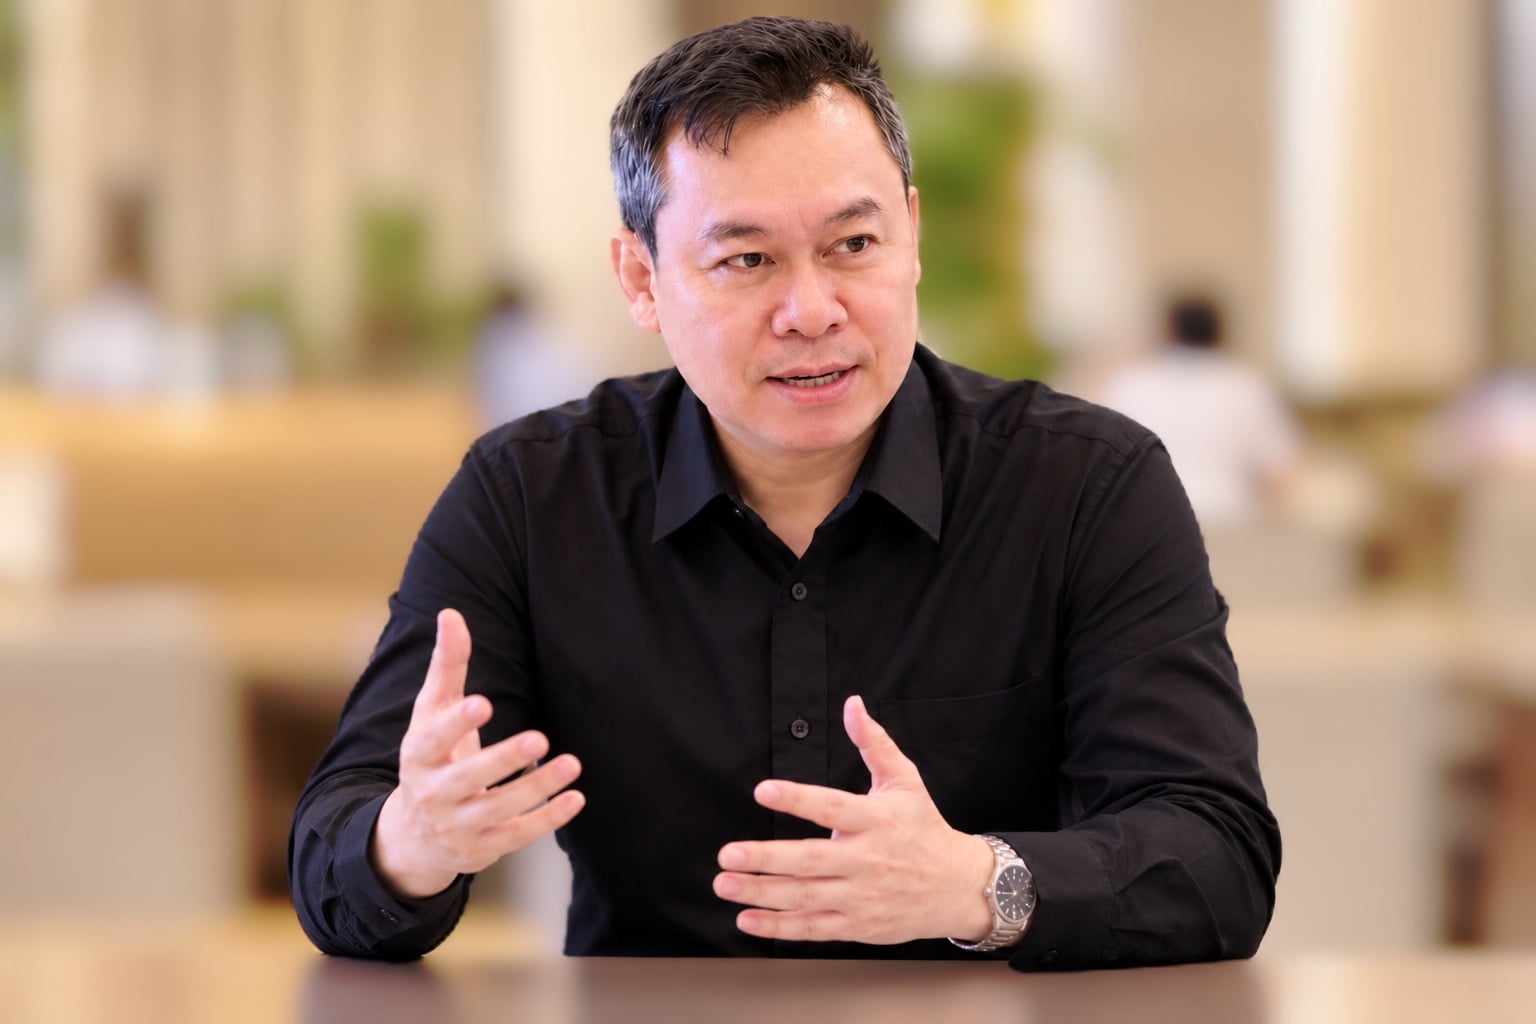
‘ดร.นพดล กรรณิกา’ จี้ ‘ผู้บริหารธนาคาร’ รู้หรือไม่ข้อมูลลูกค้ารายชื่อละบาท ถามจะหยุดได้เมื่อไร ลูกค้าจะได้รับความช่วยเหลืออย่างไรเพื่อปกป้องเงินและข้อมูลของตัวเอง
15 พ.ย.2569-ผศ.ดร.นพดล กรรณิกา นักวิชาการด้านความมั่นคงปลอดภัยไซเบอร์ การบริหารความเสี่ยง และนโยบายสาธารณะ อาจารย์ประจำภาควิชาการบริหารจัดการภาครัฐ คณะรัฐประศาสนศาสตร์ วิทยาลัยเทคโนโลยีสยาม เผยแพร่บทความเรื่อง “ข้อมูลลูกค้ารายชื่อละบาท ธนาคารจะรู้ทันคนในไหม ในยุค AI ช่วยเจาะระบบ” มีเนื้อดังนี้
ข้อเท็จจริง รายชื่อละหนึ่งบาท คือราคาที่หัวหน้าฝ่ายสินเชื่อของสถาบันการเงินแห่งหนึ่งให้การเบื้องต้นกับตำรวจว่าใช้ขายข้อมูลลูกค้าที่ได้จากการทำงาน ตามรายงานข่าวเมื่อปี 2567 ผู้ต้องหาให้การว่าทยอยขายครั้งละ 3,000–5,000 รายชื่อ และตำรวจรายงานว่าข้อมูลบางส่วนไปถึงแก๊งคอลเซ็นเตอร์ ลองนึกถึงวันที่คนแปลกหน้าโทรมาแล้วรู้รายละเอียดที่คุณเคยให้ไว้ตอนขอสินเชื่อ ธนาคารจะรู้ได้เมื่อไรว่าข้อมูลถูกนำออกไป และจะเตือนคุณทันหรือไม่
ข้อมูลลูกค้าอาจถูกเข้าถึงจากภายนอกได้เช่นกัน ในปี 2562 นางสาวเพจ ทอมป์สัน (Paige Thompson) อดีตวิศวกรระบบของ Amazon S3 ซึ่งเป็นบริการของ AWS ใช้ช่องโหว่จากการตั้งค่าระบบเพื่อเข้าถึงข้อมูลที่ Capital One เก็บบนคลาวด์โดยไม่ได้รับอนุญาต ธนาคารเปิดเผยว่าเหตุกระทบลูกค้าและผู้สมัครบัตรเครดิตราว 106 ล้านคน ในสหรัฐฯ และแคนาดา เอกสารศาลระบุว่าเธอเริ่มโจมตีบัญชีลูกค้าของ AWS หลังออกจาก Amazon ไปแล้วกว่าสองปี และได้ข้อมูลรับรองการเข้าถึงของ Capital One ระหว่างการโจมตี กรณีนี้จึงเป็นการโจมตีจากภายนอกในมุมของธนาคาร (External Threats)
สำหรับ ภัยจากคนใน (Insider Threats) จุดเริ่มต้นอาจอยู่ที่สิทธิ์ที่ธนาคารให้ไว้เพื่อทำงาน พนักงานหรือผู้รับจ้างอาจจงใจใช้สิทธิ์นั้นเพื่อนำข้อมูลออกไปขาย หรือทำให้ข้อมูลหลุดออกไปโดยไม่ตั้งใจ เช่น ส่งไฟล์ผิดผู้รับหรือนำข้อมูลภายในไปใช้กับบริการ AI ภายนอก เหตุเช่นนี้อาจเกิดขึ้นขณะที่แอปธนาคารยังใช้งานได้ตามปกติ กรณีทั้งในไทยและต่างประเทศจึงชวนให้ถามต่อว่า หลังจากให้สิทธิ์แล้ว ธนาคารจะตรวจได้อย่างไรว่าสิทธิ์นั้นยังถูกใช้ตามหน้าที่
วิเคราะห์ เมื่อสิทธิ์ที่ให้คนภายในใช้เพื่อทำงาน กลายเป็นจุดเสี่ยง
ในไทย ภัยจากคนในเคยกระทบเงินในบัญชีลูกค้าโดยตรง เมื่อปี 2564 ตำรวจจับพนักงานธนาคารแห่งหนึ่งในจังหวัดชัยภูมิ หลังลูกค้าหลายรายสูญเงินรวมเกือบ 10 ล้านบาท ตามรายงานการจับกุม ผู้ต้องหาให้การว่าเข้าถึงข้อมูลบัญชีของลูกค้าและลักลอบโอนเงินออก
ที่ Morgan Stanley Smith Barney ในสหรัฐฯ พนักงานนำข้อมูลที่เกี่ยวข้องกับบัญชีลูกค้าราว 730,000 บัญชี ไปเก็บบนเซิร์ฟเวอร์ส่วนตัว ก่อนที่บุคคลภายนอกจะเจาะเซิร์ฟเวอร์นั้น ส่วนใน เกาหลีใต้ พนักงานของผู้ให้บริการภายนอกอาศัยการเข้าถึงที่ได้รับจากงานเพื่อนำข้อมูลผู้ถือบัตรของผู้ให้บริการสามแห่งออกไป ทั้งสองกรณีทำให้เห็นว่าธนาคารต้องตรวจให้ได้ด้วยว่า เมื่อใครได้รับสิทธิ์เปิดดูข้อมูลแล้ว เขาสามารถนำข้อมูลออกไปเก็บหรือส่งต่อที่ใดได้บ้าง
ที่ สหกรณ์เครดิตแห่งหนึ่งในนิวยอร์ก บัญชีของอดีตพนักงานยังใช้ได้หลังเลิกจ้าง แม้สหกรณ์จะขอให้ผู้ให้บริการไอทีปิดสิทธิ์แล้ว สองวันต่อมา เธอใช้บัญชีเดิมกลับเข้าระบบและลบไฟล์กว่า 20,000 ไฟล์ กรณีนี้ชี้ว่าการถอนสิทธิ์จะเสร็จสมบูรณ์เมื่อองค์กรตรวจยืนยันว่าบัญชีเดิมเข้าระบบไม่ได้แล้ว
ความผิดพลาดระหว่างทำงานก็ทำให้ข้อมูลออกจากองค์กรได้ ในปี 2566 Bloomberg รายงานโดยอ้างบันทึกภายในของ Samsung Electronics ว่าวิศวกรส่งซอร์สโค้ดภายในเข้า ChatGPT กรณีนี้ชวนให้ธนาคารกำหนดให้ชัดว่าข้อมูลชนิดใดใช้กับบริการ AI ภายนอกได้ และใครต้องตรวจสอบก่อนส่งข้อมูลสำคัญออกไป
ถ้าระบบเตือนว่าบัญชีพนักงานหนึ่งบัญชีกำลังเปิดดูข้อมูลลูกค้าหลายพันราย ผมจะเริ่มจากคำถามว่า ปริมาณนี้ผิดปกติเมื่อเทียบกับงานที่ได้รับมอบหมายหรือไม่ นี่คือวิธีตั้งคำถามจากพื้นฐานด้านวิทยาศาสตร์ข้อมูลและระเบียบวิธีที่ผมศึกษาที่มหาวิทยาลัยมิชิแกน ส่วนการศึกษาด้านความปลอดภัยทางไซเบอร์และการจัดการความเสี่ยง รวมถึงการบริหารนโยบายและยุทธศาสตร์ที่มหาวิทยาลัยจอร์จทาวน์ กรุงวอชิงตัน ดีซี ทำให้ผมถามต่อว่า ใครมีอำนาจจำกัดสิทธิ์ และจะเก็บหลักฐานอย่างไรให้รู้ว่าใครใช้บัญชีจริง เพราะบัญชีเดียวกันอาจถูกใช้ทำงานที่ได้รับอนุมัติ ถูกบุคคลอื่นยึดไปใช้ หรือถูกเจ้าของบัญชีใช้ผิดหน้าที่
ก่อนเกิดเหตุ ใครมีสิทธิ์เปิดดูข้อมูลของคุณ
ธนาคารควรให้พนักงานและผู้รับจ้างเข้าถึงเฉพาะข้อมูลที่จำเป็น เมื่องานเปลี่ยนหรือสัญญาสิ้นสุด ต้องตรวจยืนยันว่าปรับหรือถอนสิทธิ์แล้ว การส่งออกข้อมูลจำนวนมากหรือแก้ไขรายการสำคัญควรมีผู้อนุมัติแยกจากผู้ทำรายการ พร้อมบันทึกให้ตรวจสอบย้อนหลัง หลักเดียวกันนี้ใช้กับ AI หากงานต้องการเพียงยอดรวม ให้ AI เห็นเฉพาะข้อมูลสรุป และให้คนตรวจผลลัพธ์ ไฟล์แนบ และผู้รับก่อนส่งข้อมูลสำคัญออกไป
เมื่อพบความผิดปกติ ใครหยุดเหตุได้
เมื่อบัญชีหนึ่งเรียกดูข้อมูลนอกหน้าที่หรือมากผิดจากลักษณะงาน ทีมรับมือต้องตรวจว่าเกิดอะไรขึ้น หากมีเหตุอันควรเชื่อว่าความเสียหายกำลังเกิดขึ้น ผู้รับผิดชอบต้องมีอำนาจจำกัดสิทธิ์ทันที พร้อมรักษาหลักฐานและช่องทางให้ลูกค้าติดต่อธนาคารหรือขอระงับธุรกรรม ธนาคารควรให้ เจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล (DPO) ร่วมประเมินตั้งแต่ต้นว่าข้อมูลใดได้รับผลกระทบ ลูกค้ากลุ่มใดเสี่ยง และควรแจ้งเตือนอย่างไร
ถ้าข้อมูลของคุณได้รับผลกระทบ ธนาคารจะช่วยอย่างไร
ข้อความแจ้งเหตุควรบอกทันทีว่า ข้อมูลอะไรได้รับผลกระทบ ธนาคารทำอะไรแล้ว และลูกค้าต้องทำอะไรต่อ หากพบรายการที่ไม่ได้ทำเอง ลูกค้าควรขอระงับธุรกรรมหรือโต้แย้งรายการผ่านช่องทางทางการที่ติดต่อได้จริง พร้อมรับเลขติดตามและกรอบเวลาพิจารณาเยียวยา ตามมาตรา 37 (4) แห่งพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล ธนาคารในฐานะผู้ควบคุมข้อมูลส่วนบุคคลต้องแจ้งเหตุละเมิดต่อสำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล (สคส.) โดยไม่ชักช้า ภายใน 72 ชั่วโมงนับแต่ทราบเหตุเท่าที่จะสามารถกระทำได้ เว้นแต่เหตุละเมิดไม่มีความเสี่ยงที่จะกระทบสิทธิและเสรีภาพของบุคคล หากมีความเสี่ยงสูง ธนาคารต้องแจ้งเจ้าของข้อมูลโดยไม่ชักช้าพร้อมแนวทางเยียวยา
ข้อเสนอแนะ ผู้กำกับดูแลควรขอดูอะไร
ธนาคารแห่งประเทศไทยควรขอดูผลทดสอบว่าธนาคารถอนสิทธิ์ได้ตามกำหนด ตรวจพบการส่งข้อมูลผิดปกติ และหยุดเหตุได้เร็วเพียงใด พร้อมประสาน สคส. ให้รายงานจำนวนผู้ได้รับผลกระทบโดยนับแต่ละคนเพียงครั้งเดียวและติดตามผลการช่วยเหลือ สำหรับหน่วยงานรัฐที่ใช้ AI ควรกำหนดให้ชัดว่าเจ้าหน้าที่ต้องตรวจอะไรทุกครั้งก่อนเผยแพร่ ผู้บริหารต้องกำกับสิทธิ์และการอนุมัติอย่างไร และเมื่อเกิดความเสียหาย หน่วยงานจะช่วยประชาชนและตรวจสอบความรับผิดตามหน้าที่ของแต่ละฝ่ายอย่างไร
ในการประชุมครั้งถัดไป ผมขอเสนอให้คณะกรรมการธนาคารขอดูหลักฐานการถอนสิทธิ์ของผู้พ้นหน้าที่ในเดือนที่ผ่านมา แล้วซ้อมโจทย์เดียว “บัญชีผู้รับจ้างที่หมดสัญญาแล้วยังเปิดดูข้อมูลลูกค้าได้” จากนั้นให้ผู้บริหารตอบด้วยเวลาที่วัดได้ว่า ยืนยันเหตุเมื่อไหร่ ธนาคารรู้เมื่อไร หยุดได้เมื่อไร ใครได้รับผลกระทบบ้าง สื่อสารผ่านช่องทางไหนอย่างไร และลูกค้าจะได้รับความช่วยเหลือเมื่อไร เพราะเวลาที่ธนาคารเร่งได้ในการหยุดเหตุ คือเวลาที่ลูกค้ามีเพิ่มขึ้นเพื่อปกป้องเงินและข้อมูลของตัวเอง
ข่าวที่เกี่ยวข้อง
กพท.จ่อเปิดสายการบินโดรนขนส่งสินค้าปี 70
กพท. ผนึก กสทช. เล็งคุมคลื่นความถี่ ป้องกันสัญญาณโดรนถูกรบกวน พร้อมจับมือผู้ให้บริการเครือข่ายวางโครงสร้างพื้นฐานรองรับเส้นทางบิน เตรียมใช้สนามบินภูมิภาค 4 แห่งเป็นฐานผลิตและทดสอบบิน ปูทางธุรกิจโดรนเชิงพาณิชย์ เริ่มให้บริการปีหน้า
'สุรเดช' เตือนภัยไซเบอร์ จี้รัฐเฝ้าระวัง 24 ชม. แนะกระจายเงินฝาก 2-3 ธนาคาร
‘สุรเดช’ จี้ รัฐใช้มาตรการเชิงรุกรับมือภัยไซเบอร์ เฝ้าระวังตลอด 24 ชั่วโมง
'ม็อบกำนันมะโน' จุดติดแล้ว! เทียบ 'กปปส.' เริ่มจากจุดเล็กก่อนสุกงอม
นักวิชาการ มข. ชี้ 'ม็อบกำนันมะโน' ทำเพื่อประชาชน เหตุไม่พอใจการทำงานของรัฐบาลหลายเรื่อง เชื่อจุดติดแล้ว พลังมวลชนจะทยอยออกมาสบทบอีกเยอะ
ผนึกรัฐ-เอกชน ตั้งคณะทำงาน ป้องภัยไซเบอร์
รมว.ดีอีผนึก 8 หน่วยงานรัฐ 14 บริษัทเอกชนระดับโลกตั้งคณะทำงานรับมือภัยไซเบอร์ หลัง AI โจมตีหนักข้อ ลุยส่งแจ้งเตือน 5 กลุ่มธุรกิจสำคัญเร่งตรวจระบบ-ซ้อมแผนวิกฤต
นศ.ปี 1 ม.ขอนแก่น โชว์หนังสือขอบคุณจาก NASA หลังตรวจพบช่องโหว่ระบบสารสนเทศ
นศ.ปี 1 ม.ขอนแก่น พบช่องโหว่ระบบสารสนเทศ ของ NASA ที่ไม่ซ้ำกับผู้รายงานรายอื่นจากทั่วโลก จนได้รับหนังสือขอบคุณอย่างเป็นทางการ เจ้าตัวเผย หากนายกฯและกระทรวงดีอีอยากให้ไปช่วยงานก็ยินดีแต่ตอนนี้ขอโฟกัสเรื่องเรียนก่อน