บัญชีเงินฝากคนไทย เสี่ยงหายเกลี้ยง-โดนแฮกเกอร์ขโมยหรือไม่? อ่านชัด ๆ จาก ว่าที่เลขาธิการสกมช.คนใหม่ เผยมีเคสโดนเรียกค่าไถ่แลกรหัสปลดล็อกในประเทศไทย!
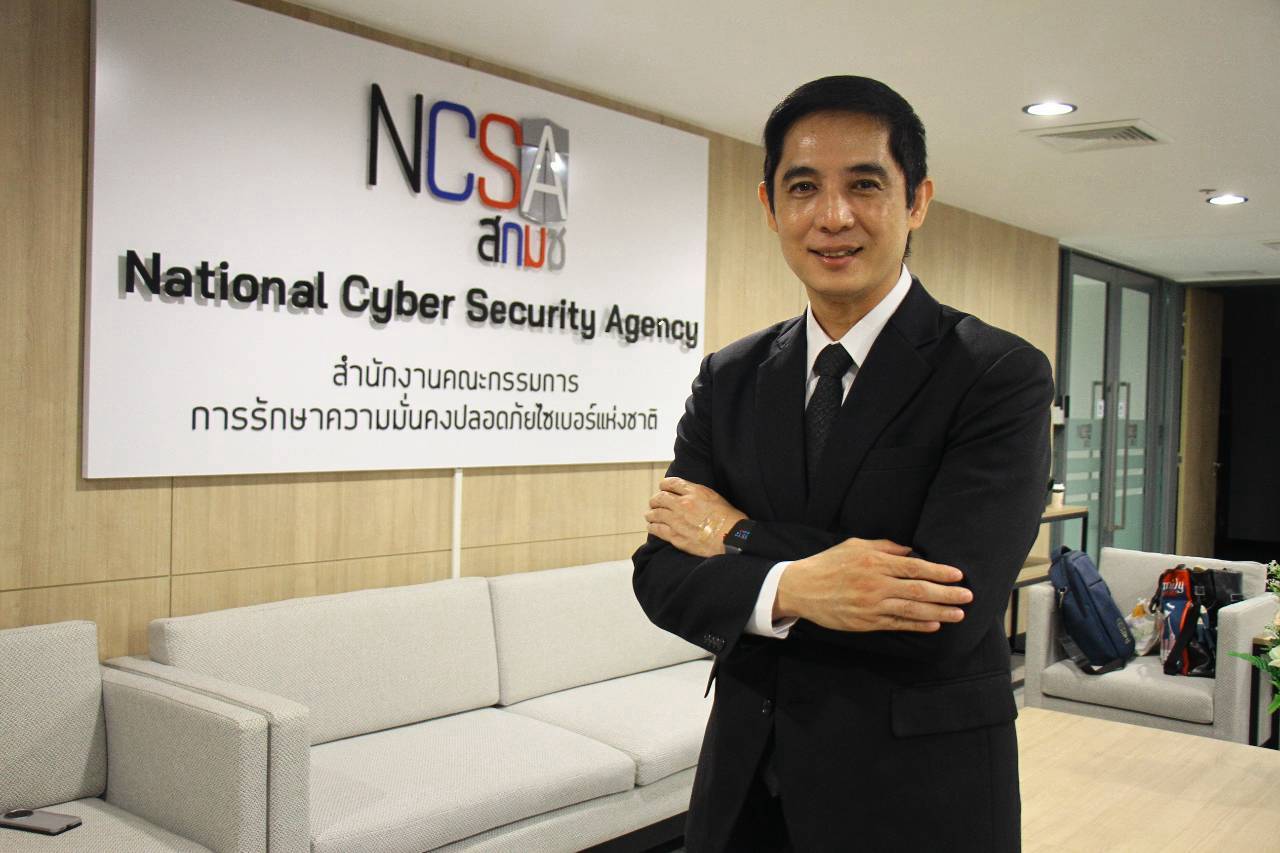
22 พ.ย.2569-พลตรีธีรวุฒิ วิทยากรณ์ ว่าที่เลขาธิการสำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) คนใหม่ ที่จะเข้าปฏิบัติหน้าที่อย่างเป็นทางการตั้งแต่ 1 ธันวาคม 2569 ให้สัมภาษณ์กับ “ไทยโพสต์” ถึงสถานการณ์ภัยไซเบอร์ในประเทศไทยและการรับมือเพื่อป้องกันภัยไซเบอร์ว่า ภัยคุกคามทางไซเบอร์ในประเทศไทยก็สอดคล้องกับสถานการณ์ทั่วโลก โดยในส่วนของจำนวนพบว่ามีจำนวนที่เพิ่มขึ้นและมีความยุ่งยากซับซ้อนในแต่ละกรณีมากยิ่งขึ้น โดยพบว่ามีการใช้ AI เข้ามาช่วยในเรื่องของการช่วยโจมตีมากขึ้น ส่วนในเรื่องของความรุนแรงจริง ๆ ก็เกิดขึ้น
เมื่อถามย้ำว่าสถานการณ์การโจมตีทางไซเบอร์ในประเทศไทยปัจจุบันถือว่าเป็นอย่างไร อยู่ในระดับไหน สีเขียว เหลือง หรือว่าแดง มีความน่าเป็นห่วงหรือไม่ พลตรี ธีรวุฒิระบุว่า สถานการณ์ต้องบอกว่าสอดคล้องกับทั่วโลกก็คือแนวโน้มเรา (ประเทศไทย)ก็คือเยอะขึ้น แต่ว่าทางสกมช.พยายามที่จะเข้าไปช่วยเหลือ โดยหลังเกิดเหตุ เราสั่งให้ทุกหน่วยโดยเฉพาะหน่วยงานที่อยู่ภายใต้พระราชบัญญัติการรักษาความมั่นคงปลอดภัยไซเบอร์ พ.ศ. 2562 หรือพ.ร.บ.ไซเบอร์ ยกระดับการเฝ้าระวัง ซึ่งระบบที่แต่ละหน่วยงานมีต้องบอกว่าการเฝ้าระวังภัยทางไซเบอร์เป็นความรับผิดชอบร่วมกันระหว่างหน่วยงาน ทางสกมช. ช่วยเหลือในภาพรวม ทำให้สามารถที่จะบรรเทาความเสียหายได้ เพราะอย่างกรณีการโจมตีตู้แช่อาหาร (ในต่างประเทศ) เวลาที่เกิดเหตุ ปรากฏว่าไม่มีคนเฝ้าระวังอย่างใกล้ชิด ทำให้ตัวระบบตู้แช่เกิดความร้อนขึ้น จนทำให้อาหารเสียหาย
แต่ว่าในกรณีของตู้แช่เลือดหรือธนาคารเลือด ปรากฏว่า ธนาคารเลือด (ประเทศฝรั่งเศส) มีระบบที่มีคนเฝ้าระวังที่ดี มีระบบเฝ้าระวังเพิ่มเติม คือมีตัวเซนเซอร์อุณหภูมิ ถ้ามีคนเฝ้าระวังที่ดีจะตรวจพบได้เร็ว แม้ว่าจะโดนโจมตี สมมติหากเราตรวจพบได้เร็วความเสียหายมันจะน้อย เพราะเราจำกัดความเสียหายได้เร็ว เรียกว่าจำกัดการโจมตี แล้วแก้ไขได้เร็ว โดยหลังเกิดเหตุการโจมตีทางไซเบอร์ในต่างประเทศ ในช่วง 2-3 เดือนที่ผ่านมา ทางสกมช.ได้ประสานดำเนินงานต่าง ๆ ว่า ปัจจุบันภัยคุกคามพบว่าเพิ่มขึ้น สอดคล้องกันทั่วโลก จึงให้หน่วยงานต่าง ๆ ยกระดับการเฝ้าระวัง
“ส่วนคำถามที่ว่าสถานการณ์ขณะนี้อยู่ในระดับสีเขียว เหลือง หรือแดงนั้น ต้องบอกว่าเรื่องของปัญหาภัยไซเบอร์ ปัจจุบันมันเป็นได้ที่ระดับสีเขียว แต่ก็จะกระโดดไปที่ระดับสีเหลืองหรือสีแดงได้เลย หากเกิดการโจมตี ซึ่งตรงนี้เรื่องของตัวสถานการณ์ ถ้าสมมติว่าเราโดนโจมตีครั้งหนึ่ง มันจะกระโดดขึ้นไปเลย สมมติว่าเราโดนโจมตีรวม ๆ แต่ ณ ปัจจุบันต้องบอกว่าเรามีการเฝ้าระวังที่ค่อนข้างดี”
เมื่อถามว่าธนาคารคือกลุ่มเสี่ยงที่สุดหรือไม่ในการอาจจะถูกโจมตี พลตรี ธีรวุฒิ กล่าวตอบว่า ธนาคารต้องบอกว่าก็เป็นกลุ่มที่มีความเสี่ยงจริง แต่ต้องบอกว่าหลายกลุ่มมีความเสี่ยง แต่ตัวธนาคาร ถ้าสมมติโดนโจมตี อย่างอาชญากร เวลาที่จะโจมตี สิ่งหนึ่งที่เขาต้องการก็คือ ผลตอบแทนที่เหมาะสม ถ้าโจมตีธนาคารได้ ผลตอบแทนก็เหมาะสม อย่างสมมติไปโจมตีโรงเรียนเล็ก ๆ จะไปเอาอะไรจากโรงเรียนก็น่าจะได้น้อย และในทางกลับกัน การโจมตีระบบธนาคารหรือหน่วยงานต่าง ๆ ในส่วนของภาคธนาคาร ก็ไม่ง่าย เพราะว่าธนาคาร มีการใช้มาตรฐานที่สกมช.ออกมา และธนาคาร ยังต้องอ้างอิงกับมาตรฐานสากล และทางธนาคารแห่งประเทศไทย ที่ผ่านมาจากที่เราได้ทำงานร่วมกัน ซึ่งธนาคารแห่งประเทศไทยเป็นหน่วยงานที่ค่อนข้างจะปรับตัวเร็ว มีการออกกฎระเบียบในการปรับปรุงอย่างต่อเนื่อง
อย่างเช่นเดิมถ้าจำได้ มีการเข้าควบคุมโทรศัพท์มือถือผ่านแอปพลิเคชันของธนาคาร ธนาคารแห่งประเทศไทยก็มีมาตรการที่บอกว่า ต่อไปแอปพลิเคชันธนาคารต่าง ๆ ต้องไม่สามารถใช้ตัวฟีเจอร์ หรือว่าตัวเข้าควบคุมได้ อย่างการโอนเงิน นอกเหนือจากการโอนเงินที่หากเกินวงเงินเกินจำนวนหนึ่ง นอกจากการใส่รหัสแล้ว ผู้โอนเงินก็ยังต้องหันหน้าไปทางซ้ายและทางขวาและต้องกะพริบตาด้วย ซึ่งตรงนี้ธนาคารแห่งประเทศไทยมีการเพิ่มมาตรการต่าง ๆ ต่อเนื่องเพื่อยกระดับการป้องกัน แล้วก็คิดว่าในอนาคต หากต่อไป AI สามารถหันซ้ายหันขวาได้ ผมคิดว่าธปท.ก็น่าจะเพิ่มมาตรการขึ้นไปอีก ธปท.จึงถือว่าเป็นหน่วยงานที่ค่อนข้างแอกทีฟ มีความกระตือรือร้นในเรื่องของการปรับตัวให้สอดคล้องกับสภาวะภัยไซเบอร์ในช่วงนั้น ๆ ได้อย่างดี
ถามย้ำว่าผลสำรวจของโพลบางสำนักระบุว่า ประชาชนมีความกังวลว่าเงินในบัญชีธนาคารจะสูญหาย ในฐานะว่าที่เลขาธิการสกมช.ให้ความมั่นใจกับประชาชนอย่างไร พลตรี ธีรวุฒิ กล่าวว่า เรื่องของเงินในบัญชีธนาคาร ในส่วนนี้ อย่างที่กล่าวข้างต้น ทางสกมช.ร่วมกับธปท.และธนาคารต่าง ๆ ที่ต้องบอกว่าเรามีความพยายามในการยกระดับการป้องกันภาคธนาคาร โดยการออกกฎ ระเบียบหลายอย่างของธปท.พยายามยกระดับการป้องกันขึ้นมา ต้องบอกว่าเราพยายามทำให้การโจมตีทางไซเบอร์เป็นไปได้ยาก และมีการเฝ้าระวังที่เข้มงวดและต่อเนื่องที่จะช่วยจำกัดความเสียหายได้ แต่ในส่วนที่ว่าหากมันเกิดขึ้นจริง ๆ คิดว่าทางธปท.กับธนาคารต่าง ๆ น่าจะมีมาตรการในการดำเนินการในเรื่องนี้ แต่ในส่วนของสกมช.เราจะมีหน้าที่ในการทำให้หรือว่ายกระดับการป้องกันให้หน่วยงานต่าง ๆ โดนโจมตีทางไซเบอร์ได้ยาก
ต่อข้อถามที่ว่าความพยายามโจมตีทางไซเบอร์ในประเทศไทย กลุ่มที่ทำเป็นกลุ่มต่างชาติหรือไม่ เป็นกลุ่มประเทศใด ว่าที่เลขาธิการสกมช.กล่าวว่าหากเป็นเรื่องของธนาคารตรงนี้ เราก็พยายามในการที่จะไปหาว่ากลุ่มไหนเขาโจมตีธนาคาร อย่างเช่น ที่ประเทศญี่ปุ่น กลุ่มไหนที่โจมตีบ้าง สมมติว่า กลุ่มที่โจมตีธนาคารที่ญี่ปุ่น ก็มีโอกาสที่จะมาโจมตีธนาคารของเราถูกหรือไม่ แล้วเราก็จะไปสกัดวิธีการ คือต้องไปสกัดก่อนว่ากลุ่มไหน เพราะแต่ละกลุ่มก็จะมีเทคนิค-วิธีการ รวมถึงดูว่าใช้เครื่องมืออะไรในการโจมตี พอเราไปสกัดร่วมกับหน่วยงานภาคธนาคาร เราก็จะไปดู
ยกตัวอย่างสมมติว่าเราสกัดได้ ปัจจุบันต้องบอกว่ามากกว่า 5 กลุ่มที่มีการเคลื่อนไหว แล้วกลุ่มพวกนี้ ถามว่าเราไปสกัดมาได้ เราทำอะไร เราก็จะแชร์ข้อมูลพวกนี้ให้กับภาคธนาคาร พอแชร์ไปเสร็จ เขาก็จะเอาข้อมูลพวกนี้ไปเป็นข้อมูลในการเฝ้าระวัง ยกตัวอย่าง เช่นเราไปรู้ว่าโจรกลุ่ม ก.กำลังอาละวาดอยู่ แล้วโจรกลุ่ม ก.เขาใช้เครื่องมืออะไรบ้าง เขาใช้รถยนต์ประเภทไหนในการจะมาปล้นอะไรแบบนี้ แล้วก็ใช้วิธีการอย่างไร
สมมติว่าเขาจะเข้ามาตอนดึก ๆ เราก็จะแชร์ข้อมูลลักษณะนี้ให้กับธนาคาร พอธนาคารได้ไปเขาก็จะรู้แล้วว่า ช่วงดึก พวกโจรกลุ่ม ก. จะออกมาอาละวาดโดยใช้พาหนะเป็นรถยนต์ยี่ห้อหนึ่ง ซึ่งในทางไซเบอร์ ก็คือใช้เครื่องมืออะไร พอเราแชร์ข้อมูลไป ก็จะเป็นตัวข้อมูล สมมติธนาคารมีข้อมูลนี้อยู่ พอเจอคนกลุ่มนี้พยายามจะเข้ามา เขาจะระมัดระวังเป็นพิเศษ แล้วก็คอยป้องกันไม่ให้โดนโจมตี
ถามถึงว่าที่ผ่านมาการโจมตีไซเบอร์ในประเทศไทย มีการโจมตีใหญ่ ๆ ตรงส่วนไหน ลักษณะเป็นอย่างไร และมักเกิดกับภาครัฐหรือเอกชน พลตรี ธีรวุฒิ ให้ข้อมูลว่า การโจมตีทางไซเบอร์มีการโจมตีอย่างต่อเนื่อง แล้วก็ไม่เลือกประเภทหน่วยงาน เพราะว่าเวลาที่อาชญากรเขาโจมตี ก็จะโจมตีแบบไม่เลือก จริง ๆ ต้องบอกว่าสถิติที่เราเก็บ พบว่าโดนทุกประเภทหน่วย แต่ว่าวิธีการโจมตีก็หลากหลายต่างกัน บางหน่วยงานอาจจะโจมตีแล้วทำแค่เปลี่ยนแปลงหน้าเว็บไซต์เพื่อแสดงให้เห็นว่าเขาโจมตีได้แล้ว สามารถเข้าระบบมาได้ แต่ว่าบางครั้ง ถ้าเป็นหน่วยงานใหญ่ ๆ และมีเป้าหมายเพื่อการเงิน หรือเป้าหมายเกี่ยวกับเรื่องเงิน เขาโจมตีเสร็จเขาอาจจะทำเป็น Ransomware เพื่อเรียกค่าไถ่ในการที่จะคืนตัวกุญแจ เพราะว่าเวลาเขาเข้ารหัสไปได้แล้ว ถ้าไม่มีการเตรียมการที่ดี ก็อาจจะต้องจ่ายเงินให้
อย่างไรก็ตาม สกมช.ให้มีการเตรียมสองแผนงานคือ Incident Response Plan (แผนและขั้นตอนปฏิบัติที่เป็นระบบ สำหรับรับมือและจัดการเมื่อเกิดเหตุการณ์ผิดปกติหรือภัยคุกคามทางไซเบอร์) กับ Business Continuity Plan (แผนบริหารความต่อเนื่องทางธุรกิจ ที่องค์กรจัดทำขึ้นเพื่อให้สามารถดำเนินงานหรือให้บริการสำคัญต่อไปได้ แม้เกิดเหตุการณ์ฉุกเฉินหรือวิกฤตที่ทำให้การทำงานปกติหยุดชะงัก) หากมีการทำไว้ สมมติว่าอาชญากรเข้ามาเข้ารหัสเรา แต่เรามีตัวแบ็คอัพองรับไว้และมีการแบ็คอัพสม่ำเสมอ สมมติแบ็คอัพทุกวัน เราอาจจะมีข้อมูลที่เสียหายแค่ช่วงระหว่างวัน เราก็สามารถเอาตัวแบ็คอัพกลับขึ้นมาได้
ส่วนอีกประเภทหนึ่งที่โจมตีบ่อย ๆ ก็เป็นการโจมตีแล้วก็เอาข้อมูลออกไป ยกตัวอย่างสมมติว่าเวลาคนที่โจมตีเมื่อเข้าไปได้เข้ารหัสได้ ตัวอาชญากรก็อาจจะคิดว่าหน่วยงานน่าจะมีแบ็กอัป เขาก็จะเอาข้อมูลออกไปประกาศขาย เพราะว่าปัจจุบันต้องบอกว่าข้อมูลบางอย่างก็มีมูลค่า ยิ่งข้อมูลที่เกี่ยวข้องกับข้อมูลส่วนบุคคลยิ่งมีมูลค่าที่ขายได้
ถามย้ำว่าของไทยมีการโจมตีแล้วเรียกค่าไถ่หรือไม่ พลตรี ธีรวุฒิ ระบุว่า มีครับ จริง ๆ แล้วไทยก็มีเรียกค่าไถ่ แต่ว่ากรณีเรียกค่าไถ่ ถ้าหน่วยงานดำเนินการตามนโยบายและระเบียบที่สกมช.กำหนดว่าการมี แบ็คอัพที่ดี มีระบบหรือมีการเฝ้าระวังที่ดี ตรงนี้ก็สามารถที่จะแก้ไขปัญหาโดยใช้สิ่งที่เตรียมไว้ได้ แต่ว่าอีกส่วนหนึ่งก็คือในเรื่องของการเรียกค่าไถ่ ต้องบอกว่าการเรียกค่าไถ่ ก็จะเป็นการส่งเสริมตัวธุรกิจนี้ เพราะว่าหากมีการจ่ายไป มันก็เหมือนส่งเสริม เพราะหากเรียกค่าไถ่ได้ คนที่ทำก็จะไปทำกับประเทศอื่น ๆ ได้ต่อหรือว่าไปทำกับหน่วยงานอื่น
“จริง ๆ ตอนนั้นหน่วยงานที่โดนเกี่ยวกับการเรียกค่าไถ่ ถ้าเป็นสกมช.เองเราก็จะให้คำแนะนำว่าถ้าเป็นไปได้ก็ไม่อยากให้จ่าย แต่ว่าตรงนี้ขึ้นกับหน่วยงาน เพราะว่าหน่วยงานที่เข้ามาร้องขอความช่วยเหลือก็มีความเร่งด่วนต่างกัน แต่ว่าโดยปกติแล้วเราจะไม่แนะนำเพราะว่าถึงจ่ายไป ก็ไม่แน่ใจว่าเขาจะให้ตัวคีย์ปลดล็อกหรือไม่ หากจ่ายไปเสร็จ แล้วคนทำไม่ให้ตัวคีย์ปลดล็อก ก็ต้องจ่ายอีก จริง ๆ ต้องบอกว่ามันก็มีอีกธุรกิจหนึ่ง คือเป็นธุรกิจตัวกลาง เช่นสมมติว่าหน่วยงาน A โดน Ransomware อาชญากร กลุ่ม ก.ไก่ เป็นคนเรียกค่าไถ่ การที่จะยื่นหมูยื่นแมวก็จะผ่านตัวกลาง โดยตัวกลางก็จะบอกว่าได้คีย์ปลดล็อกแน่ ได้เงินแน่ ตัวกลางประเภทนี้ก็มีเช่นเดียวกัน แต่ว่าก็เกิดขึ้นน้อย บางทีก็ทำเป็นตัวกลางก็มี”
ว่าที่เลขาธิการสกมช.กล่าวว่า เรื่องการโจมตีทางไซเบอร์ในประเทศไทย หากเป็นการเรียกค่าไถ่จะเป็นขบวนการข้ามชาติ เพราะว่าจะมีความสลับซับซ้อนซึ่งเมื่อเรียกค่าไถ่เสร็จจะมีช่องทางในการนำเงินออกที่เรียกว่าตามรอยยาก แต่ถ้าเป็นแฮกเกอร์ทั่ว ๆ ไป การโจมตีมักจะเป็นรูปแบบอื่น ๆ อย่างเช่นเข้าไปแล้วเปลี่ยนแปลงหน้าเว็บไซต์ แล้วบอกว่าหน่วยงานนี้โดนโจมตีแล้ว หน้าเว็บไซต์เดิมถูกเปลี่ยนเป็นอย่างอื่นแล้วหรือว่าโจมตีรูปแบบอื่น ๆ
อนึ่งก่อนหน้านี้เคยมีการเปิดเผยข้อมูลจากธนาคารแห่งประเทศไทย (ธปท.) เมื่อเร็ว ๆ นี้ว่าประเทศไทยมีจำนวนบัญชีเงินฝากในระบบธนาคารพาณิชย์จดทะเบียนในประเทศทั้งหมด 156,240,860 บัญชี โดยมีมูลค่าเงินฝากรวมทั้งสิ้น 16,782,154 ล้านบาท (หรือประมาณ 16.78 ล้านล้านบาท)
ข่าวที่เกี่ยวข้อง
อ่านชัดๆ 'บัญชีเงินฝาก' คนไทยเสี่ยงถูกแฮกเงินหายเกลี้ยงหรือไม่?
บัญชีเงินฝากคนไทย เสี่ยงหายเกลี้ยง-โดนแฮ็กเกอร์ขโมยหรือไม่? อ่านชัด ๆ จาก ว่าที่เลขาธิการสกมช.คนใหม่ เผยมีเคสโดนเรียกค่าไถ่แลกรหัสปลดล็อกในประเทศไทย!
พลตรี ธีรวุฒิ เลขาธิการสกมช.คนใหม่ ประเทศไทย กับแผนรับมือ การโจมตีทางไซเบอร์
การโจมตีทางไซเบอร์ ที่เกิดขึ้นในหลายประเทศทั่วโลกในช่วงที่ผ่านมา คือภัยคุกคามต่อความมั่นคงที่สร้างผลกระทบและปัญหาตามมามากมาย สำหรับประเทศไทย พบว่าขณะนี้หน่วยงานภาครัฐและภาคเอกชน เกิดความตื่นตัวในการติดตามสถานการณ์และเฝ้าระวังการโจมตีทางไซเบอร์เพื่อป้องกันความเสียหายที่จะตามมา
เฉียบ! ตม.บุกช่วยนักศึกษาจีน ถูกขู่ตัดแขนรีดค่าไถ่ 10 ล้าน แกะรอยพบตัวใน 30 นาที
ชุดตรวจคนเข้าเมืองเคลื่อนที่เร็วลงพื้นที่เมืองพัทยา จ.ชลบุรี หลังได้รับการประสานด่วนจากตำรวจจีน ให้ช่วยเหลือ นายอวี่เซวียน (สงวนนามสกุล) อายุ 19 ปี นักศึกษาชาวจีนที่เชื่อว่าตกเป็นเหยื่อขบวนการคอลเซ็นเตอร์
นศ.ปี 1 ม.ขอนแก่น โชว์หนังสือขอบคุณจาก NASA หลังตรวจพบช่องโหว่ระบบสารสนเทศ
นศ.ปี 1 ม.ขอนแก่น พบช่องโหว่ระบบสารสนเทศ ของ NASA ที่ไม่ซ้ำกับผู้รายงานรายอื่นจากทั่วโลก จนได้รับหนังสือขอบคุณอย่างเป็นทางการ เจ้าตัวเผย หากนายกฯและกระทรวงดีอีอยากให้ไปช่วยงานก็ยินดีแต่ตอนนี้ขอโฟกัสเรื่องเรียนก่อน
'ไชยชนก' รับนักการเมืองหลายคนโดนแฮ็กมือถือ นัดถก Apple พรุ่งนี้
“ไชยชนก” นัดคุย Apple 11 พ.ย.นี้ พร้อมหารือ สมช. คลอดแผนยกระดับรับมือภัยไซเบอร์ เผย มีนักการเมืองหลายคนถูกแฮ็ก “เอกนิติ-เอกนัฏ” ยังไม่รอด