...ประเทศไทย ถามว่าอยู่ในกลุ่มเสี่ยงหรือไม่ ต้องบอกว่าความเสี่ยงเกิดขึ้นทุกที่ทุกประเทศ แต่หน้าที่ของสกมช. และหน่วยงานต่าง ๆ เราพยายามลดความเสี่ยงที่จะเกิดขึ้น เพราะความเสี่ยงทางไซเบอร์ หลัก ๆ เกิดจากการมีช่องโหว่ จึงต้องมีการเฝ้าระวังที่เข้มแข็ง สกมช.พยายามลดความเสี่ยงตรงนี้..ต้องบอกว่าทุกประเทศมีความเสี่ยงหมด ในยุคที่ภัยไซเบอร์สามารถโจมตีได้ไม่ว่าจะเป็นสถานที่ไหนของโลก
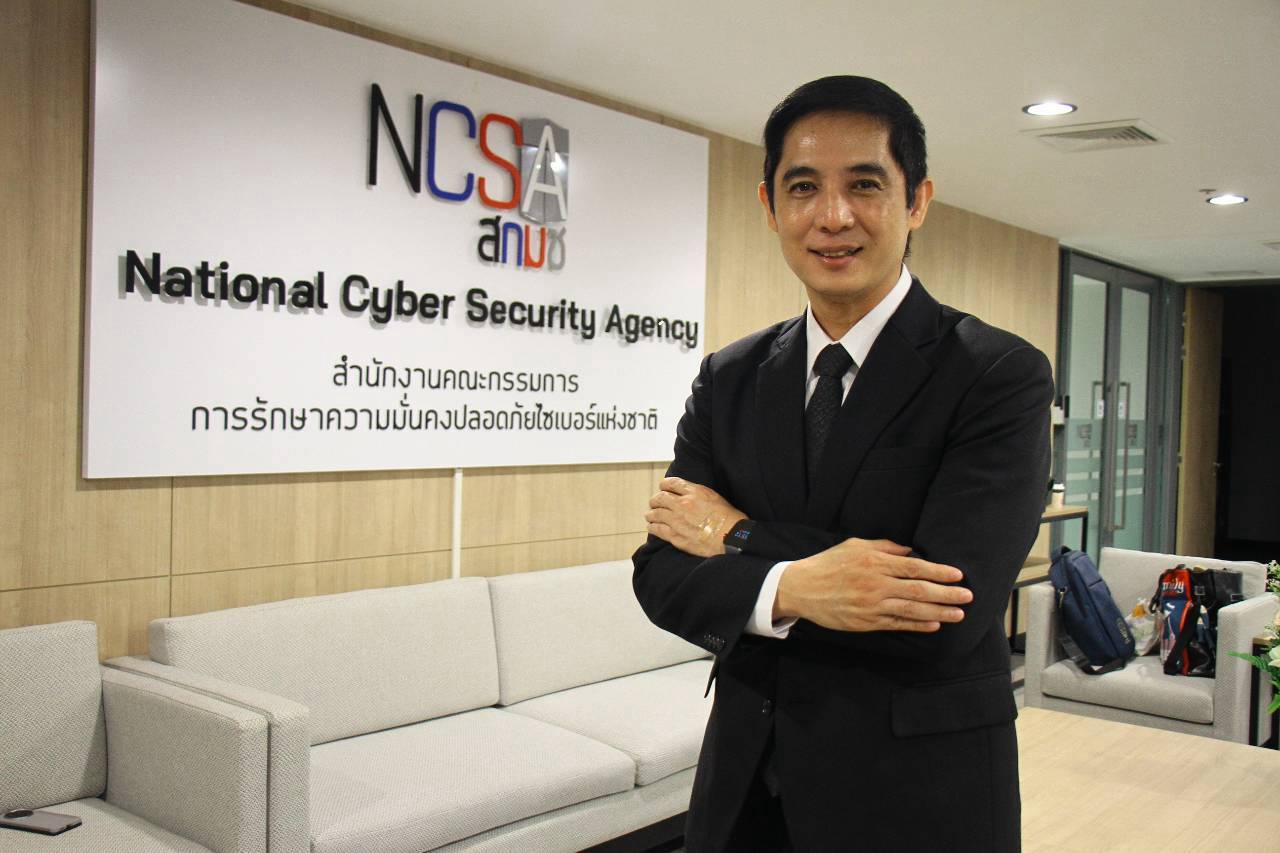
การโจมตีทางไซเบอร์ ที่เกิดขึ้นในหลายประเทศทั่วโลกในช่วงที่ผ่านมา คือภัยคุกคามต่อความมั่นคงที่สร้างผลกระทบและปัญหาตามมามากมาย สำหรับประเทศไทย พบว่าขณะนี้หน่วยงานภาครัฐและภาคเอกชน เกิดความตื่นตัวในการติดตามสถานการณ์และเฝ้าระวังการโจมตีทางไซเบอร์เพื่อป้องกันความเสียหายที่จะตามมา ซึ่งหน่วยงานภาครัฐซึ่งมีบทบาทโดยตรงในเรื่องนี้ก็คือ สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติหรือสกมช.(National Cyber Security Agency -NCSA)
"ไทยโพสต์"สัมภาษณ์พิเศษ"พลตรี ธีรวุฒิ วิทยากรณ์ ว่าที่เลขาธิการสำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ(สกมช.) คนใหม่ ที่จะเข้าปฏิบัติหน้าที่อย่างเป็นทางการตั้งแต่ 1 ธันวาคม 2569"ถึงสถานการณ์ภัยไซเบอร์ในประเทศไทยและการเตรียมพร้อมรับมือเพื่อป้องกันภัยไซเบอร์
-สถานการณ์การโจมตีทางไซเบอร์ที่เกิดขึ้นกับหลายประเทศทั่วโลก ในส่วนของประเทศไทย สถานการณ์ขณะนี้น่าเป็นห่วงหรือไม่?
ต้องบอกว่าสถานการณ์ภัยคุกคามในประเทศไทยก็สอดคล้องกับสถานการณ์ทั่วโลก โดยในส่วนของจำนวนก็มีจำนวนที่เพิ่มขึ้น ส่วนความยุ่งยากซับซ้อน ก็มีความยุ่งยากในแต่ละกรณีมากยิ่งขึ้น โดยพบว่ามีการใช้ AI เข้ามาช่วยในเรื่องของการช่วยโจมตีมากขึ้น ส่วนในเรื่องของความรุนแรงจริงๆ ก็เกิดขึ้น
สำหรับเรื่องนี้เวลาพูดผมมักจะมีการพูดถึง 3 ตัว ก็คือ "scale" มีสเกลมากขึ้น มีจำนวนที่มากขึ้น มี"speed" มีความรวดเร็วในการโจมตี การใช้ AI เข้ามาช่วย ทำให้การโจมตีเร็วขึ้น แล้วก็อีกตัวหนึ่งคือ Sophisticated คือมีความซับซ้อนมากขึ้น
ซึ่งเดิมเรื่องของภัยไซเบอร์ เราจะเห็นว่า หรือว่าเราจะเข้าใจว่ามันโจมตีระบบไอทีหรือว่า อินฟอร์เมชั่น เทคโนโลยี คือโจมตี เซิร์ฟเวอร์ โจมตีอะไร ซึ่งมันดูไกลตัว เราก็จะดูเหมือนแบบ เวลาโจมตีเสร็จ จะไม่ค่อยเห็นภาพเป็นรูปธรรม แต่จริงๆ ต้องบอกว่าภัยไซเบอร์สามารถโจมตีในส่วนของระบบอื่นที่นอกเหนือจากระบบไอทีได้ด้วย
อย่างเคสที่เกิดขึ้นในยุโรป หลายๆ เหตุการณ์ ไม่ว่าจะเป็นการโจมตีตู้แช่ก็สามารถโจมตีได้ เพราะว่าทุกระบบจะมีการเชื่อมต่อกับอินเทอร์เน็ต ทำให้สามารถใช้คอมพิวเตอร์สั่งการได้ ถ้าคอมพิวเตอร์คือที่สั่งการ เมื่อโดนโจมตี ก็สามารถใช้คอมพิวเตอร์ที่สั่งการโจมตีทำการสั่งการไปยังอุปกรณ์ต่าง ๆ ได้อีก อุปกรณ์ต่าง ๆ ไม่ว่าจะเป็นตู้แช่หรือยกตัวอย่างเป็นตัว IP Camera (กล้องวงจรปิดดิจิทัลที่ส่งสัญญาณภาพและเสียงผ่านเครือข่ายคอมพิวเตอร์หรืออินเทอร์เน็ตได้โดยตรง) ที่เรามีอยู่ตามบ้าน พวกนี้คืออุปกรณ์ตัวหนึ่ง ถ้าเราสามารถเข้าถึงอุปกรณ์พวกนี้ได้ก็สามารถโจมตีได้
สถานการณ์ปัจจุบันโดยเฉพาะในช่วง 2-3 เดือนที่ผ่านมา การโจมตีระบบที่เห็นเป็นรูปธรรมจับต้องได้ จึงสร้างที่เรียกกันว่าการตระหนักถึงภัยไซเบอร์เพิ่มขึ้น มันขยายวงจากการโจมตีระบบไอที ระบบเซิร์ฟเวอร์ต่างๆ แต่ว่าถ้าย้อนกลับไปต้องบอกว่าการโจมตีระบบไอทีมีมาก่อนหน้านี้แล้ว เพียงแต่ว่ายังไม่เยอะขนาดนี้หรือว่าไม่เห็นเกิดขึ้นหลายครั้งเหมือนในช่วง 2-3 เดือนที่ผ่านมา
-สถานการณ์การโจมตีทางไซเบอร์ในประเทศไทยปัจจุบันถือว่าเป็นอย่างไร อยู่ในระดับไหน สีเขียว เหลือง หรือว่าแดง และดูแล้วน่าเป็นห่วงหรือไม่?
สถานการณ์ต้องบอกว่าสอดคล้องกับทั่วโลกก็คือแนวโน้มเรา(ประเทศไทย)ก็คือเยอะขึ้น
แต่ว่าทางสกมช.พยายามที่จะเข้าไปช่วยเหลือ โดยหลังเกิดเหตุ เราสั่งให้ทุกหน่วยโดยเฉพาะหน่วยงานที่อยู่ภายใต้พระราชบัญญัติการรักษาความมั่นคงปลอดภัยไซเบอร์ พ.ศ. 2562 หรือพ.ร.บ.ไซเบอร์ ยกระดับการเฝ้าระวัง ซึ่งระบบที่แต่ละหน่วยงานมี จริงๆ ก็ต้องบอกว่าการเฝ้าระวังภัยทางไซเบอร์เป็นความรับผิดชอบร่วมกันระหว่างหน่วยงาน ทางสกมช. ช่วยเหลือในภาพรวม ทำให้สามารถที่จะบรรเทาความเสียหายได้
เพราะว่าอย่างกรณีการโจมตีตู้แช่อาหาร(ในต่างประเทศ) เวลาที่เกิดเหตุ ปรากฏว่าไม่มีคนเฝ้าระวังอย่างใกล้ชิด ก็ทำให้ตัวระบบตู้แช่เกิดความร้อนขึ้น จนทำให้อาหารเสียหาย
แต่ว่าในกรณีของตู้แช่เลือดหรือธนาคารเลือด ปรากฏว่า ธนาคารเลือด(ประเทศฝรั่งเศส) มีระบบที่มีคนเฝ้าระวังที่ดี มีระบบเฝ้าระวังเพิ่มเติม คือมีตัวเซนเซอร์อุณหภูมิ ถ้ามีคนเฝ้าระวังที่ดีจะตรวจพบได้เร็ว แม้ว่าจะโดนโจมตี สมมุติหากเราตรวจพบได้เร็วความเสียหายมันจะน้อย เพราะเราจำกัดความเสียหายได้เร็ว เรียกว่าจำกัดการโจมตี แล้วแก้ไขได้เร็ว
โดยหลังเกิดเหตุการโจมตีทางไซเบอร์ในต่างประเทศ ในช่วง 2-3 เดือนที่ผ่านมา ทางสำนักงานได้ประสานดำเนินงานต่างๆ ว่า ปัจจุบันภัยคุกคามพบว่าเพิ่มขึ้น สอดคล้องกันทั่วโลก จึงให้หน่วยงานต่างๆยกระดับการเฝ้าระวัง
ส่วนคำถามที่ว่าสถานการณ์ขณะนี้อยู่ในระดับสีเขียว เหลือง หรือแดงนั้น ต้องบอกว่าเรื่องของปัญหาภัยไซเบอร์ ปัจจุบันมันเป็นได้ที่ระดับสีเขียว แต่ก็จะกระโดดไปที่ระดับสีเหลืองหรือสีแดงได้เลย หากเกิดการโจมตี
ซึ่งตรงนี้เรื่องของตัวสถานการณ์ ถ้าสมมุติว่าเราโดนโจมตีครั้งหนึ่ง มันจะกระโดดขึ้นไปเลย สมมุติว่าเราโดนโจมตีรวม ๆ แต่ ณ ปัจจุบันต้องบอกว่าเรามีการเฝ้าระวังที่ค่อนข้างดี
-ในส่วนของไทยที่พบว่ามีการโจมตี เป็นลักษณะแบบไหน โจมตีในส่วนใด พวกธนาคารหรือไม่ เพราะเห็นทางธปท.ก็เคยบอกว่ามีความพยายามจะเข้ามาโจมตี?
ความพยายามในการเข้ามาโจมตีระบบต้องบอกว่ามีอย่างต่อเนื่อง แต่ว่าการโจมตีสำเร็จเป็นอีกเรื่องหนึ่ง เพราะว่าทุก ๆ ระบบในแต่ละหน่วยงาน หากมีตัวอุปกรณ์เฝ้าระวัง ก็จะเห็นเรื่องของการเข้ามาลาดตระเวน ที่จะมาลาดตระเวนดูว่าระบบเปิดใช้งานอะไรบ้าง ยกตัวอย่าง ก็คือสมมุติว่าระบบเซิร์ฟเวอร์ตัวหนึ่งเปิดพอร์ตการใช้งานเซอร์วิส อะไรบ้าง ก็จะมีการเข้ามาดู โดยหากพอร์ตใดหรือเซอร์วิสอันไหน ใช้ซอฟต์แวร์ตัวเวอร์ชั่นที่ไม่อัปเดต ไม่ทันสมัย เป็นเวอร์ชั่นเก่าที่มีช่องโหว่ เขาก็จะเข้ามาโจมตี
เพราะฉะนั้นต้องบอกว่า แต่ละหน่วยงานไม่ว่าจะเป็นธนาคารแห่งประเทศไทย หรือธนาคารต่างๆเขามีระบบเฝ้าระวังที่จะตรวจพบได้ว่ามีความพยายามในการมาลาดตระเวน เหมือนอย่างกรณีเวลาโจรจะมาปล้นบ้าน ก็อาจจะขับรถมาวนดูก่อน เช่นดูแล้วบ้านนี้ของเปิดประตูทิ้งไว้ต่อเนื่อง แล้วพอถึงจุดหนึ่งโจรก็อาจจะเข้าไปหากสมมุติบ้านหลังใดไม่มีการเฝ้าระวังที่ดี ไม่มีการปิดล็อกประตูที่ดี อาชญากรก็จะเข้ามาใช้ประโยชน์ในจุดที่เปิดช่องโหว่ไว้ มันก็จะเป็นกรณีคล้าย ๆ กัน แต่ถ้าเรายกระดับคือปิดประตูให้เรียบร้อยทั้งหมด ประตูใดไม่ใช้ ถ้าตัวเซิร์ฟเวอร์คือเซอร์วิสไหนไม่ใช้ เราก็ปิดไป ตัวไหนที่เป็นลูกกุญแจเก่าๆ ที่มันแบบ รู้วิธีการแกะรหัส
สมมุติอย่างแต่ก่อนเรารู้ว่าวิธีการแกะรหัสลูกกุญแจมันสามารถแกะรหัสได้ ก็ต้องเปลี่ยนไปใช้ลูกกุญแจแบบใหม่หรือใช้ลูกกุญแจที่มีความสลับซับซ้อน มีการต้องใส่รหัส 2 ประเภท ตัวนี้ก็จะทำให้คนที่จะเข้ามาโจมตีก็จะโจมตีได้ยากขึ้น
หลายกลุ่มอยู่ในความเสี่ยงไม่ใช่แค่ธนาคาร-สถาบันการเงิน
-ธนาคารคือกลุ่มเสี่ยงที่สุด?
ธนาคารต้องบอกว่าก็เป็นกลุ่มที่มีความเสี่ยงจริง แต่ต้องบอกว่าหลายกลุ่มมีความเสี่ยง แต่ตัวธนาคาร ถ้าสมมุติโดนโจมตี อย่างอาชญากร เวลาที่จะโจมตี สิ่งหนึ่งที่เขาต้องการก็คือ ผลตอบแทนที่เหมาะสม ถ้าโจมตีธนาคารได้ ผลตอบแทนก็เหมาะสม อย่างสมมุติไปโจมตีโรงเรียนเล็กๆ จะไปเอาอะไรจากโรงเรียนก็น่าจะได้น้อย
และในทางกลับกัน การโจมตีระบบธนาคารหรือหน่วยงานต่าง ๆ ในส่วนของภาคธนาคาร ก็ไม่ง่าย เพราะว่าธนาคาร มีการใช้มาตรฐานที่สกมช.ออกมา และธนาคาร ยังต้องอ้างอิงกับมาตรฐานสากล และทางธนาคารแห่งประเทศไทย ที่ผ่านมาจากที่เราได้ทำงานร่วมกัน ซึ่งธนาคารแห่งประเทศไทยเป็นหน่วยงานที่ค่อนข้างจะปรับตัวเร็ว มีการออกกฎระเบียบในการปรับปรุงอย่างต่อเนื่อง
อย่างเช่นเดิมถ้าจำได้ มีการเข้าควบคุมโทรศัพท์มือถือผ่านแอปพลิเคชันของธนาคาร ธนาคารแห่งประเทศไทยก็มีมาตรการที่บอกว่า ต่อไปแอปพลิเคชันธนาคารต่างๆ ต้องไม่สามารถใช้ตัวฟีเจอร์ หรือว่าตัวเข้าควบคุมได้ อย่างการโอนเงิน นอกเหนือจากการโอนเงินที่หากเกินวงเงินเกินจำนวนหนึ่ง นอกจากการใส่รหัสแล้ว ผู้โอนเงินก็ยังต้องหันหน้าไปทางซ้ายและทางขวาและต้องกะพริบตาด้วย ซึ่งตรงนี้ธนาคารแห่งประเทศไทยมีการเพิ่มมาตรการต่าง ๆ ต่อเนื่องเพื่อยกระดับการป้องกัน แล้วก็คิดว่าในอนาคต หากต่อไป AI สามารถหันซ้ายหันขวาได้ ผมคิดว่าธปท.ก็น่าจะเพิ่มมาตรการขึ้นไปอีก ธปท.จึงถือว่าเป็นหน่วยงานที่ค่อนข้างแอคทีฟ มีความกระตือรือร้นในเรื่องของการปรับตัวให้สอดคล้องกับสภาวะภัยไซเบอร์ในช่วงนั้น ๆ ได้อย่างดี
-ความพยายามโจมตีทางไซเบอร์ในประเทศไทย กลุ่มที่ทำเป็นกลุ่มต่างชาติหรือไม่ เป็นกลุ่มประเทศใด?
คือตรงนี้ต้องบอกว่าถ้าเป็นเรื่องของธนาคารตรงนี้ เราก็พยายามในการที่จะไปหาว่ากลุ่มไหนเขาโจมตีธนาคาร อย่างเช่น ที่ประเทศญี่ปุ่น กลุ่มไหนที่โจมตีบ้าง สมมุติว่า กลุ่มที่โจมตีธนาคารที่ญี่ปุ่น ก็มีโอกาสที่จะมาโจมตีธนาคารของเราถูกหรือไม่ แล้วเราก็จะไปสกัดวิธีการ คือต้องไปสกัดก่อนว่ากลุ่มไหน เพราะแต่ละกลุ่มก็จะมีเทคนิค-วิธีการ รวมถึงดูว่าใช้เครื่องมืออะไรในการโจมตี พอเราไปสกัดร่วมกับหน่วยงานภาคธนาคาร เราก็จะไปดู
ยกตัวอย่างสมมุติว่าเราสกัดได้ ปัจจุบันต้องบอกว่ามากกว่า 5 กลุ่มที่มีการเคลื่อนไหว แล้วกลุ่มพวกนี้ ถามว่าเราไปสกัดมาได้ เราทำอะไร เราก็จะแชร์ข้อมูลพวกนี้ให้กับภาคธนาคาร พอแชร์ไปเสร็จ เขาก็จะเอาข้อมูลพวกนี้ไปเป็นข้อมูลในการเฝ้าระวัง ยกตัวอย่าง เช่นเราไปรู้ว่าโจรกลุ่ม ก.กำลังอาละวาดอยู่ แล้วโจรกลุ่ม ก.เขาใช้เครื่องมืออะไรบ้าง เขาใช้รถยนต์ประเภทไหนในการจะมาปล้นอะไรแบบนี้ แล้วก็ใช้วิธีการอย่างไร
สมมุติว่าเขาจะเข้ามาตอนดึกๆ เราก็จะแชร์ข้อมูลลักษณะนี้ให้กับธนาคาร พอธนาคารได้ไปเขาก็จะรู้แล้วว่า ช่วงดึก พวกโจรกลุ่ม ก. จะออกมาอาละวาดโดยใช้พาหนะเป็นรถยนต์ยี่ห้อหนึ่ง ซึ่งในทางไซเบอร์ ก็คือใช้เครื่องมืออะไร พอเราแชร์ข้อมูลไป ก็จะเป็นตัวข้อมูล สมมุติธนาคารมีข้อมูลนี้อยู่ พอเจอคนกลุ่มนี้พยายามจะเข้ามา เขาจะระมัดระวังเป็นพิเศษ แล้วก็คอยป้องกันไม่ให้โดนโจมตี
เปิดแผนระบบโครงสร้างพื้นฐานของประเทศรับมือการโจมตีไซเบอร์
-พวกโครงสร้างพื้นฐานของประเทศเช่น ระบบขนส่งคมนาคม ระบบไฟฟ้า น่าเป็นห่วงหรือไม่ และมีการเฝ้าระวังอะไรหรือไม่?
ตัวพ.ร.บ.ไซเบอร์ กำหนดให้หน่วยงานที่เป็นหน่วยงานโครงสร้างพื้นฐานสำคัญทางสารสนเทศ ที่มีด้วยกันแปดกลุ่ม โดยภาคธนาคาร ภาคการเงิน เป็นหนึ่งกลุ่ม ส่วนภาคการขนส่ง ก็เป็นอีกหนึ่งกลุ่ม รวมถึงภาคสาธารณูปโภคก็เป็นอีกหนึ่งกลุ่มเช่นพวกไฟฟ้าประปา
ซึ่งตรงนี้ทุกกลุ่ม สกมช.มีการออกนโยบายคล้ายๆ กับธนาคาร แล้วสกมช.ดำเนินการร่วมกับเรกูเลเตอร์ของภาคนั้น ๆ อย่างภาคการสื่อสาร ทางกสทช.ก็จะเป็นหน่วยงานที่เราได้ร่วมดำเนินการด้วย เพราะว่าสกมช.เมื่อออกกฎระเบียบเสร็จ เราก็จะให้เรกูเลเตอร์ของกลุ่มนั้นออกกฎระเบียบเพื่อให้สอดคล้องกับตัวบริบทของแต่ละกลุ่มด้วย
อย่างเรื่องการสื่อสาร ทางสกมช.ก็ทำร่วมกับกสทช. เพราะสำนักงานกสทช.จะมีอำนาจหน้าที่ในการสั่งการบริษัทเกี่ยวกับด้านการสื่อสาร เช่นเดียวกัน ทางด้านสาธารณูปโภคหรือด้านขนส่ง เราก็จะดำเนินการร่วมกับตัวเรกูเลเตอร์ของแต่ละกลุ่ม วิธีการตามพ.ร.บ.ไซเบอร์จะเป็นลักษณะเหมือนการมีเรกูเลเตอร์สองอันหรือดับเบิ้ลเรกกูเลเตอร์ ก็คือ สกมช.และเรกูเลเตอร์ที่กำกับกลุ่มนั้นอีกหนึ่งชั้นในการช่วยกันยกระดับ
แต่นอกเหนือจากการยกระดับการป้องกันแล้ว เราก็มีการเปลี่ยนความคิดหรือว่าเปลี่ยนแนวคิดของแต่ละหน่วยงาน จากเดิมจะมีแนวคิดในการป้องกันการโจมตี คือทำยังไงก็ได้ไม่ให้การถูกโจมตีสำเร็จคือ ปิดประตู แต่ว่าจริง ๆ การป้องกันไม่ให้โจมตีสำเร็จ ปัจจุบันมันค่อนข้างยาก เพราะว่าหลายๆ ช่องโหว่ หลายๆ วิธีการที่เข้ามา มันสามารถที่จะอาจจะทำให้การโจมตีเกิดขึ้นได้ แม้ว่ายากก็ตาม แต่ว่ามันอาจจะเกิดขึ้นได้
เพราะฉะนั้นแนวคิดที่เปลี่ยนไป จะเปลี่ยนจากคำว่า Cyber Protection คือการป้องกันเป็น Cyber Resilience หรือความยืดหยุ่นทางไซเบอร์ คือถ้าโดนโจมตีเสร็จ แล้วจะทำอย่างไรที่ระบบจะสามารถจะจำกัดการโจมตี แล้วระบบสามารถที่จะดำเนินการให้บริการที่สำคัญนั้นต่อไปได้ ซึ่งเป็นสองแผนงานที่สกมช.กำหนดเป็นนโยบายให้หน่วยต่างๆ มีสิ่งที่เราจะเรียกว่าเป็น Incident Response Plan หรือ"แผนเผชิญเหตุ เวลาเกิดเหตุไซเบอร์ขึ้น" เพราะว่า Mind-set ที่เปลี่ยนไปจากว่าป้องกันได้เต็มที่เสร็จ แต่หากสมมุติว่าเราโดนเจาะ ทุกหน่วยต้องมี Incident Response Plan ว่าถ้าโดนเจาะแล้วจะต้องทำอย่างไรถึงจะจำกัดความเสียหาย และจะมีการดำเนินการประสานกับหน่วยงานใด
และอีกหนึ่งแผนที่ สกมช.กำหนดให้หน่วยงานต่าง ๆ มีเรียกว่า Business Continuity Plan: BCP หรือแผนการดำเนินการได้อย่างต่อเนื่อง เพราะธุรกิจทุกอย่างหากโดนโจมตีสำเร็จ จะต้องสามารถจะให้บริการต่างๆไปได้อย่างต่อเนื่อง ตรงนี้ก็จะเป็นอีกหนึ่งแผนงานที่ สกมช.กำหนดให้หน่วยงานต่างๆเตรียมไว้
และที่สำคัญนอกจากเตรียมแผนไว้แล้ว แผนต่างๆ ดังกล่าวต้องมีการฝึกซ้อม มีการทบทวน เพราะว่าออกแผนงานไปแล้วไม่มีการฝึกซ้อม เวลาเกิดเหตุขึ้นจริงก็จะเป็นปัญหา แต่ถ้ามีการซ้อมมีทบทวน พอซ้อมเสร็จมันจะได้รู้ว่าเกิดเหตุอะไรแล้วเกิดปัญหาอะไร การทบทวนปรับปรุงแผน ก็จะทำให้ใช้ได้อย่างเป็นประโยชน์
ตรงนี้ต้องบอกว่าจากประสบการณ์ที่เราเข้าไปช่วยเหลือหน่วย หลายๆ ครั้ง หน่วยที่มีแผนพวกนี้ โดนโจมตีเสร็จ เขาสามารถจะจำกัดความเสียหายได้เร็ว แล้วก็สามารถจะแก้ไขปัญหาได้เร็ว เทียบกับหน่วยที่ไม่มีแผน หรือมีแผนแล้วไม่ซ้อม ความเสียหายหรือหรือความรุนแรงต่างกันค่อนข้างเยอะพอสมควร ตรงนี้เราก็ผลักดันอยู่ เพราะจากประสบการณ์ที่บอกข้างต้น จากที่เราได้เข้าไปช่วยเหลือหน่วยหลายๆครั้ง หน่วยที่มีการซักซ้อมที่ดี สามารถที่จะจำกัดความเสียหายได้ดี
-ที่ผ่านมาการโจมตีไซเบอร์ในประเทศไทย มีแบบโจมตีใหญ่ๆ ตรงส่วนไหน ลักษณะเป็นอย่างไร และมักเกิดกับภาครัฐหรือเอกชน?
การโจมตีการโจมตีทางไซเบอร์มีการโจมตีอย่างต่อเนื่อง แล้วก็ไม่เลือกประเภทหน่วยงาน เพราะว่าเวลาที่อาชญากรเขาโจมตี ก็จะโจมตีแบบไม่เลือก จริง ๆ ต้องบอกว่าสถิติที่เราเก็บ พบว่าโดนทุกประเภทหน่วย แต่ว่าวิธีการโจมตีก็หลากหลายต่างกัน บางหน่วยงานอาจจะโจมตีแล้วทำแค่เปลี่ยนแปลงหน้าเว็บไซต์เพื่อแสดงให้เห็นว่าเขาโจมตีได้แล้ว สามารถเข้าระบบมาได้
แต่ว่าบางครั้ง ถ้าเป็นหน่วยงานใหญ่ๆและมีเป้าหมายเพื่อการเงิน หรือเป้าหมายเกี่ยวกับเรื่องเงิน เขาโจมตีเสร็จเขาอาจจะทำเป็น Ransomware เพื่อเรียกค่าไถ่ในการที่จะคืนตัวกุญแจ เพราะว่าเวลาเขาเข้ารหัสไปได้แล้ว ถ้าไม่มีการเตรียมการที่ดี ก็อาจจะต้องจ่ายเงินให้
แต่ที่สกมช.ให้มีการเตรียมสองแผนงานคือ Incident Response Plan กับ Business Continuity Plan หากมีการทำไว้ สมมุติว่าอาชญากรเข้ามาเข้ารหัสเรา แต่เรามีตัวแบ็คอัพ รองรับไว้แล้วเราแบ็คอัพสม่ำเสมอ สมมุติแบ็คอัพทุกวัน เราอาจจะมีข้อมูลที่เสียหายแค่ช่วงระหว่างวัน เราก็สามารถเอาตัวแบ็คอัพกลับขึ้นมาได้
ส่วนอีกประเภทหนึ่งที่โจมตีบ่อย ๆ ก็เป็นการโจมตีแล้วก็เอาข้อมูลออกไป ยกตัวอย่างสมมุติว่าเวลาคนที่โจมตีเมื่อเข้าไปได้เข้ารหัสได้ ตัวอาชญากรก็อาจจะคิดว่าหน่วยงานน่าจะมีแบ็คอัพ เขาก็จะเอาข้อมูลออกไปประกาศขาย เพราะว่าปัจจุบันต้องบอกว่าข้อมูลบางอย่างก็มีมูลค่า ยิ่งข้อมูลที่เกี่ยวข้องกับข้อมูลส่วนบุคคลยิ่งมีมูลค่าที่ขายได้
-เช่นข้อมูลผู้ป่วยในระบบ?
ข้อมูลผู้ป่วยก็จะเป็นข้อมูลที่สำคัญหรือพวกข้อมูลที่มีเรื่องเกี่ยวข้องกับพวกบัตรเครดิตก็เป็นข้อมูลที่ขายได้ราคาดีในตลาดมืดหรือว่าในดาร์กเว็บ
-ทางสกมช.มีข้อมูลหรือไม่ว่า ตั้งแต่มีการตั้งหน่วยงานสกมช.เมื่อปี 2564 การโจมตีทางไซเบอร์ในประเทศไทย สร้างความเสียหายประมาณเท่าใด?
สำหรับประเทศไทย ไม่ได้มีสถิติหรือมีการเก็บข้อมูลว่าความเสียหายในภาพรวมคิดเป็นมูลค่าเท่าใด แต่ว่าทั่วโลกต้องบอกว่าความเสียหายทางไซเบอร์ ส่วนใหญ่เป็นการคาดการณ์ เพราะว่ามันนอกเหนือจากความเสียหายจริงแล้ว มันอาจจะมีอีกหลายกรณีที่บริษัทที่เป็นเหยื่อไม่ได้รายงาน
แต่พบว่าเมื่อปีที่ผ่านมา ค.ศ.2025 ความเสียหายทั่วโลก ถ้าเทียบเป็นจีดีพี เป็นรองแค่ 2 ประเทศเองคือเป็นรองแค่จีนกับสหรัฐฯอันนี้ต้องบอกว่าความเสียหายรวมทั่วโลก ข้อมูลตรงนี้นำมาจากตัวนิตยสารหรือตัวรายงานของ World Economic Forum แต่ผมจำตัวเลขแบบเป๊ะ ๆ ของปี 2025 ไม่ได้ โดยตัวสถิติแนวโน้ม เติบโตเร็วคือไม่ได้โตตัวเลขหลักเดียว ก็มีการคาดการณ์กันว่าไม่เกินสิบปี ความเสียหายด้านภัยไซเบอร์อาจจะแซงจีดีพีของประเทศจีนและสหรัฐฯด้วยซ้ำ อันนี้คือข้อมูลทั่วโลก แต่ในส่วนของประเทศไทย ไม่ได้มีสถิติที่เก็บข้อมูลตรงนี้ไว้
ประเทศไทยเคยถูกโจมตีแล้วเรียกค่าไถ่
-ของไทยมีการโจมตีแล้วเรียกค่าไถ่หรือไม่?
มีครับ จริง ๆ แล้วไทยก็มีเรียกค่าไถ่ แต่ว่ากรณีเรียกค่าไถ่ ถ้าหน่วยงานดำเนินการตามนโยบายและระเบียบที่สกมช.กำหนดว่าการมี แบ็กอัปที่ดี มีระบบหรือมีการเฝ้าระวังที่ดี
ตรงนี้ก็สามารถที่จะแก้ไขปัญหาโดยใช้สิ่งที่เตรียมไว้ได้ แต่ว่าอีกส่วนหนึ่งก็คือในเรื่องของการเรียกค่าไถ่ ต้องบอกว่าการเรียกค่าไถ่ ก็จะเป็นการส่งเสริมตัวธุรกิจนี้ เพราะว่าหากมีการจ่ายไป มันก็เหมือนส่งเสริม เพราะหากเรียกค่าไถ่ได้ คนที่ทำก็จะไปทำกับประเทศอื่น ๆ ได้ต่อหรือว่าไปทำกับหน่วยงานอื่น
จริง ๆ ตอนนั้นหน่วยงานที่โดนเกี่ยวกับการเรียกค่าไถ่ ถ้าเป็นสกมช.เองเราก็จะให้คำแนะนำว่าถ้าเป็นไปได้ก็ไม่อยากให้จ่าย แต่ว่าตรงนี้ขึ้นกับหน่วยงาน เพราะว่าหน่วยงานที่เข้ามาร้องขอความช่วยเหลือก็มีความเร่งด่วนต่างกัน แต่ว่าโดยปกติแล้วเราจะไม่แนะนำเพราะว่าถึงจ่ายไป ก็ไม่แน่ใจว่าเขาจะให้ตัวคีย์ปลดล็อกหรือไม่ หากจ่ายไปเสร็จ แล้วคนทำไม่ให้ตัวคีย์ปลดล็อก ก็ต้องจ่ายอีก จริง ๆ ต้องบอกว่ามันก็มีอีกธุรกิจหนึ่ง คือเป็นธุรกิจตัวกลาง เช่นสมมุติว่าหน่วยงาน A โดน Ransomware อาชญากร กลุ่ม ก.ไก่ เป็นคนเรียกค่าไถ่ การที่จะยื่นหมูยื่นแมวก็จะผ่านตัวกลาง โดยตัวกลางก็จะบอกว่าได้คีย์ปลดล็อกแน่ ได้เงินแน่ ตัวกลางประเภทนี้ก็ ก็มีเช่นเดียวกัน แต่ว่าก็เกิดขึ้นน้อย บางทีก็ทำเป็นตัวกลางก็มี
-การโจมตีไซเบอร์ในไทย พวกที่ทำก็เป็นพวกแฮกเกอร์ไม่ได้เป็นแบบขบวนการข้ามชาติหรือเครือข่ายขนาดใหญ่?
ต้องบอกว่า ถ้าส่วนมากการเรียกค่าไถ่จะเป็นขบวนการข้ามชาติ เพราะว่าจะมีความสลับซับซ้อน แล้วเวลาเรียกค่าไถ่เสร็จเขาก็จะมีช่องทางในการนำเงินออกที่เรียกว่าตามรอยยาก แต่ถ้าเป็นแฮกเกอร์ทั่วๆ ไป การโจมตีมักจะเป็นรูปแบบอื่น ๆ อย่างเช่นเข้าไปแล้วเปลี่ยนแปลงหน้าเว็บไซต์ แล้วบอกว่าหน่วยงานนี้โดนโจมตีแล้ว หน้าเว็บไซต์เดิมถูกเปลี่ยนเป็นอย่างอื่นแล้วหรือว่าโจมตีรูปแบบอื่นๆ
เงินในบัญชีธนาคาร เสี่ยงหายเกลี้ยงหรือไม่?
-ข่าวการโจมตีทางไซเบอร์ช่วงที่ผ่านมา ก็มีผลสำรวจ “สวนดุสิตโพล” ออกมาเมื่อสัปดาห์ที่ผ่านมาพบว่าประชาชนมีความกังวลว่าเงินในบัญชีธนาคารจะสูญหาย ในฐานะว่าที่เลขาธิการสกมช.ให้ความมั่นใจกับประชาชนอย่างไร?
เรื่องของเงินในบัญชีธนาคาร ในส่วนนี้ อย่างที่กล่าวข้างต้น ทางสกมช.ร่วมกับธปท.และธนาคารต่างๆ ที่ต้องบอกว่าเรามีความพยายามในการยกระดับการป้องกันภาคธนาคาร โดยการออกกฎ ระเบียบหลายอย่างของธปท.พยายามยกระดับการป้องกันขึ้นมา ต้องบอกว่าเราพยายามทำให้การโจมตีทางไซเบอร์เป็นไปได้ยาก และมีการเฝ้าระวังที่เข้มงวดและต่อเนื่องที่จะช่วยจำกัดความเสียหายได้
แต่ในส่วนที่ว่าหากมันเกิดขึ้นจริงๆ คิดว่าทางธปท.กับธนาคารต่างๆ น่าจะมีมาตรการในการดำเนินการในเรื่องนี้ แต่ในส่วนของสกมช.เราจะมีหน้าที่ในการทำให้หรือว่ายกระดับการป้องกันให้หน่วยงานต่าง ๆโดนโจมตีทางไซเบอร์ได้ยาก
-ทางนายกรัฐมนตรีก็ให้สัมภาษณ์แสดงความเป็นห่วงเรื่องการโจมตีทางไซเบอร์ และมีการเรียกประชุมสมช.เพื่อคุยกันเรื่องดังกล่าวเมื่อเร็วๆนี้ ในส่วนนี้ บทบาทของสกมช.เป็นอย่างไร?
ตอนที่ประชุมสมช.ก็ได้เข้าไปชี้แจงเกี่ยวกับสถานการณ์ โดยทางท่านนายกรัฐมนตรี อยากให้ สกมช.และหน่วยงานที่เกี่ยวข้องอื่น ๆ ดำเนินการในเชิงรุก ทางสกมช.ก็ปรับในเรื่องของเชิงรุกมากยิ่งขึ้น อย่างเช่น ที่มีการโจมตีตู้แช่เลือดในยุโรป ทางสกมช.ได้เข้าไปคุยกับทางกระทรวงสาธารณสุข เพื่อที่อยากจะให้สกมช.ไปดูหน้างาน คือไปดูที่โรงพยาบาลว่าตู้แช่เลือดของโรงพยาบาลต่างๆมีระบบการเก็บรักษาอย่างไรเพื่อที่จะออกนโยบายเฉพาะทางออกมาเลยเกี่ยวกับพวกตู้แช่เลือดรวมถึงตู้แช่ยา เพราะว่ายาก็แช่ด้วยอุณหภูมิเย็นเหมือนกัน
ในส่วนนี้ สกมช.ได้ดำเนินการในเชิงรุก คือเราไปหาสาธารณสุข แล้วก็ได้เข้าไปที่โรงพยาบาลที่กระทรวงสาธารณสุขประสานให้สองแห่ง และประสานทางโทรศัพท์อีก2-3 แห่ง และล่าสุดก็เพิ่งไปกับสาธารณสุขไปตรวจสภากาชาด เมื่อเราได้บริบทว่าตู้แช่เลือดของประเทศไทยเป็นอย่างไร เราก็จะร่วมกับกระทรวงสาธารณสุขในการออกกฎระเบียบในเรื่องเกี่ยวกับตู้แช่เลือด-ตู้แช่ยาให้ป้องกันการโจมตีด้วย ก็เป็นการทำงานเชิงรุก คือไปดูหน้างานจริง แล้วก็ออกกฎระเบียบที่สะท้อนกับบริบทจริง ๆ ของโรงพยาบาลไทย
อีกอย่างหนึ่งที่เราอาจจะเร่งดำเนินการเชิงรุก คือ สกมช.มีขีดความสามารถในการตรวจจุดอ่อนช่องโหว่ หรือเอาง่ายๆ ก็คือมีขีดความสามารถในการทดสอบเจาะระบบหน่วยงานต่าง ๆ ด้วย ตรงนี้เราก็จะพยายามใช้ขีดความสามารถนี้ไปทดสอบเจาะระบบหน่วยงานต่างๆ เพื่อให้หน่วยงานต่างๆ เขารู้ว่าเขามีช่องโหว่อะไรบ้าง เพื่อที่จะได้ไปดำเนินการปิดช่องโหว่ดังกล่าว ตรงนี้ก็จะเป็นอีกหนึ่งการดำเนินการในเชิงรุกอีกแบบหนึ่ง
รวมถึงที่ได้บอกไปคือการที่เราได้ไปหาข้อมูลข่าวสารของกลุ่มโจร แล้วเราแชร์ข้อมูลข่าวสารของกลุ่มโจร ก็เป็นอีกแนวทางการทำงานเชิงรุก โดยสกมช.พยายามเร่งดำเนินการในเชิงรุกเพื่อลดโอกาสในการที่หน่วยงานต่างๆในประเทศจะโดนโจมตี
-การขอความร่วมมือในเรื่องข้อมูลหรือการประสานงานกับหน่วยงานต่างๆในต่างประเทศ หรือกับบริษัทเทคระดับโลก บริษัทแพลตฟอร์มใหญ่ ๆ ต่างประเทศ ทางสกมช.มีการดำเนินการอย่างไรบ้างหรือไม่?
ในส่วนนี้ สกมช.มีความร่วมมือในการแชร์ข้อมูลที่เรียกว่าข้อมูลภัยคุกคามกับหน่วยงานต่างๆ หลายหน่วยงาน โดยปัจจุบันมีความเชื่อมโยงกับหน่วยงานประเทศต่าง ๆ ที่เป็นลักษณะหน่วยงานระดับประเทศที่เทียบเท่ากับสกมช.หลายประเทศ รวมถึงการร่วมกับองค์กรที่เป็นองค์การไม่แสวงหาผลกำไรใหญ่ ๆ เพื่อแชร์ข้อมูลร่วมกัน เช่นข้อมูลพวกโจรว่าโจรกลุ่มใดกำลังระบาด แล้วใช้วิธีการอย่างไร ซึ่งอันนี้สำคัญมาก ถ้าเรารู้ข้อมูลตรงนี้เช่นข้อมูลว่าโจรชอบใช้เครื่องมือแบบนี้ หน้าตาแบบนี้ ถ้าเราแชร์กัน เมื่อโจรแบบนี้เวลาผ่านมาเหมือนมาลาดตะเวนเราหรือว่ามาผ่านแถวระบบเรา ก็จะได้ทำการบล็อกได้ทัน ตรงนี้เรามีการเชื่อมโยงข้อมูลกัน
ส่วนการประสานกับบริษัทเอกชนต่างๆ ทางรมว.ดิจิทัลฯ ท่านไชยชนก ชิดชอบ เมื่อสัปดาห์ที่ผ่านมาได้เรียกประชุมหน่วยงานภาคเอกชน บริษัทใหญ่ ๆ14 บริษัท ซึ่งหลายบริษัทก็พร้อมที่จะแชร์ข้อมูลตรงนี้กับเรา โดยข้อมูลเหล่านี้ หากแชร์กันมากเท่าไหร่ ก็จะเป็นประโยชน์ร่วมกัน
เพราะอย่างสมมุติว่ามีโจรที่โจมตีทางไซเบอร์ไปโจมตีที่ประเทศหนึ่ง โจรกลุ่มนี้ที่โจมตีผ่านอินเตอร์เน็ต มันก็สามารถมาโจมตีที่เราได้ ถ้าเขาแชร์ข้อมูลนี้มาที่เรา ทางเราก็จะได้ประโยชน์ และในทางกลับกัน ถ้ามีโจรบางกลุ่มมาโจมตีที่เรา โจรกลุ่มดังกล่าวก็มีโอกาสจะไปโจมตีคนอื่น ตรงนี้เราก็มีการพูดคุยกันว่าการแชร์ข้อมูลประเภทนี้มันเป็นประโยชน์ร่วมกัน ยิ่งแชร์มากเท่าไหร่เราก็ยิ่งจำกัดโอกาสของโจรที่จะไปโจมตีที่อื่นได้มากขึ้น ตรงนี้ก็มีการหารือกับหน่วยงานต่าง ๆ และบริษัทเอกชน ก็ยินดีที่จะแชร์ข้อมูลตรงส่วนนี้
-หากสมมุติว่าประเทศไทยเกิดการโจมตีไซเบอร์โดยโจมตีที่ระบบโครงสร้างพื้นฐานของประเทศ คิดว่าหากถูกโจมตีจะแก้ปัญหาได้เสร็จภายในเวลากี่ชั่วโมง ที่ผ่านมามีการซ้อมแผนเผชิญเหตุหรือไม่?
ที่ผ่านมา เรามีการฝึกที่เรียกว่าNational Cyber Exercise ที่เป็นการฝึกแผนเรื่องการโดนโจมตีทางไซเบอร์ในภาพรวมของประเทศ เช่นการโจมตีภาคธนาคาร การโจมตีภาคพลังงาน ที่ผ่านมา สกมช.มีการดำเนินการฝึกร่วมกับผู้แทนหน่วยงานต่าง ๆ เป็นประจำทุกปี โดยจะมีการเชิญตัวแทนหน่วยงานต่างๆ มาร่วมฝึก แล้วเราก็ตั้งโจทย์ฝึกคล้าย ๆ กับที่ทหารฝึก ก็คือทหารจะมีฝึกว่าถ้าโดนโจมตีลักษณะต่างๆ จะต้องดำเนินการแก้ปัญหาอย่างไร ตรงนี้สกมช.มีการฝึกซ้อม เป็นลักษณะเหมือนการฝึกที่เรียกว่าเป็นTabletop Exerciseคือฝึกปัญหาบนโต๊ะแล้วก็จะมีการให้โจทย์ไว้ว่าถ้าเกิดปัญหาแบบนี้ขึ้น จะต้องดำเนินการอย่างไร ตรงส่วนนี้สกมช.มีการฝึกทุกปี
และนอกเหนือจากการฝึก เรามีแผนในการดำเนินการถ้าเกิดว่าโดนโจมตีในภาพรวมที่เรียกว่าเป็น National Incident Response Plan ที่เป็นแผนตอบโต้ภัยคุกคามทางไซเบอร์ระดับชาติ ซึ่งอยู่ระหว่างการเสนอคณะรัฐมนตรี ตรงนี้ ถ้าเกิดว่าเราโดนโจมตีในภาพรวมจริงๆ แล้วมันเกิดในวงกว้าง เราก็จะมีการเรียกว่า หน่วยงานต่างๆ นอกเหนือจากสกมช.ที่มีขีดความสามารถทางไซเบอร์จะเข้ามาช่วยเหลือร่วมกัน
อย่างกองทัพ จะมีหน่วยบัญชาการทางไซเบอร์ ตรงนี้เขาก็จะเข้ามาช่วยมาร่วมกันแก้ปัญหา โดยที่แต่ละหน่วยจะถูกกำหนดบทบาทและความรับผิดชอบที่แต่ละหน่วยต้องสนับสนุนทรัพยากรที่เขามีเข้ามาช่วยด้วย แต่ว่าถ้าเกิดเหตุขึ้นจริง หน่วยงานที่เข้ามาบริหารสถานการณ์หรือบริหารเหตุการณ์จะเป็นสภาความมั่นคงแห่งชาติ เพราะสภาสมช.จะมีศักยภาพในการดึงขีดความสามารถของหน่วยงานต่าง ๆ เข้ามาช่วยกัน
-ตรงนี้คงยังไม่สามารถบอกได้ว่าหากเกิดการโจมตีไซเบอร์ในภาพรวมของประเทศ คงยังไม่สามารถบอกได้ว่าจะแก้ปัญหาได้จบภายในกี่ชั่วโมง เพราะยังไม่เคยเกิดขึ้นในประเทศไทย?
การที่จะใช้เวลานานเท่าใด ตรงนี้อยู่ที่ว่า โดนโจมตีขนาดไหน เพราะว่าหากโดนโจมตีหลาย ๆ ระบบ โจทย์ในการโจมตีเป็นไปได้หลากหลายมาก เราอาจจะแก้ไขได้รวดเร็วใช้เวลาไม่กี่ชั่วโมง หรือถ้าโดนโจมตีบางประเภทอาจจะใช้เวลาหนึ่งวันหรืออาจจะมากกว่าหนึ่งวัน ตรงนี้เนื่องจากว่าตัวโจทย์มีความหลากหลายก็เลยยังไม่อาจจะตอบได้ว่าจะใช้เวลาในการแก้ไขนานเท่าใด ต้องดูว่าเราโดนโจมตีมากขนาดไหน และระบบที่โดนโจมตีมี Resilienceสามารถจะฟื้นกลับขึ้นมาได้เร็วมากแค่ไหน
แต่ว่าก็จะย้อนกลับไปที่นโยบายสกมช.ว่าหน่วยสำคัญเขาจะมี Business Continuity Planอยู่แล้ว ทำให้หากเวลาโดนโจมตีเสร็จ เขาก็ต้องมีระบบในการที่จะดึงกลับมาใช้งานได้อย่างรวดเร็วอยู่แล้ว
-ข่าวการโจมตีทางไซเบอร์ที่เกิดขึ้น อาจมีประชาชนบางส่วนอาจรู้สึกตระหนกได้?
ปัจจุบันภัยไซเบอร์เป็นภัยที่อยู่กับตัวเราไม่ว่าจะเป็นการโจมตีระบบหรือจริงๆแต่ละคนก็อาจถูกโจมตีแล้วก็โดนหลอกลวง มันเป็นภัยที่เราอาจจะต้องอยู่กับภัยประเภทนี้ไปเรื่อย ๆ
ผมชอบเปรียบเทียบตัวภัยไซเบอร์เหมือนเชื้อโควิด พอมันมาอยู่กับเราแล้วก็ไม่ไปไหน เราต้องอยู่ร่วมกับภัยไซเบอร์หรือเชื้อโควิดไปตลอด แต่ว่าวิธีการที่จะอยู่กับภัยไซเบอร์หรือเชื้อโควิดได้อย่างเหมาะสม
อย่างหากเป็นโควิด เราต้องมี COVID Hygiene มีวิธีการปฏิบัติตัวที่เหมาะสม ภัยไซเบอร์ก็เช่นกัน เราก็ต้องมี Cyber Hygiene เช่นต่อไป เวลาเราจะตั้งรหัสอะไร ก็อาจต้องตั้งรหัสที่มีความยุ่งยากซับซ้อน เพราะรหัสที่ง่ายจะเป็นจุดหนึ่งที่อาชญากรอาจจะใช้ประโยชน์ตรงนั้นได้ หรือว่าโทรศัพท์มีระบบที่ต้องอัปเดตเราก็ต้องอัปเดตอย่างเหมาะสม
รวมถึงบริการต่างๆ ที่ต้องมีการยืนยันตัวตนสองรูปแบบ เราก็ควรต้องใช้ ตรงนี้ก็จะเป็น Cyber Hygiene ที่เหมาะสม ส่วนในเรื่องของข่าวสาร ก็อยากให้ติดตามข่าวสารภัยไซเบอร์อย่างต่อเนื่องตลอดเวลา โดยหากช่วงใดมีข่าวสารว่าภัยไซเบอร์กำลังระบาดหรือมีการโจมตีอย่างต่อเนื่อง ก็ต้องฟังการแจ้งเตือนจากหน่วยงานที่เกี่ยวข้อง ตรงนี้ก็จะเป็นวิธีการที่เรียกว่าติดตามแล้วก็ไม่ตื่นตระหนกจนเกินไป
-สรุปได้หรือไม่ว่าประเทศไทย อยู่ในกลุ่มเสี่ยงหรือไม่ที่จะถูกโจมตีทางไซเบอร์?
ถามว่าอยู่ในกลุ่มเสี่ยงหรือไม่ ต้องบอกว่าความเสี่ยงเกิดขึ้นทุกที่ทุกประเทศ แต่หน้าที่ของสกมช. และหน่วยงานต่าง ๆ เราพยายามลดความเสี่ยงที่จะเกิดขึ้น เพราะว่าความเสี่ยงทางไซเบอร์ หลัก ๆ เกิดจากการมีช่องโหว่ จึงต้องมีการเฝ้าระวังที่เข้มแข็ง สกมช.พยายามลดความเสี่ยงตรงนี้ แต่หากถามว่าประเทศไทยมีความเสี่ยงหรือไม่ ก็ต้องบอกว่าทุกประเทศมีความเสี่ยงหมด ในยุคที่ภัยไซเบอร์สามารถโจมตีได้ไม่ว่าจะเป็นสถานที่ไหนของโลก
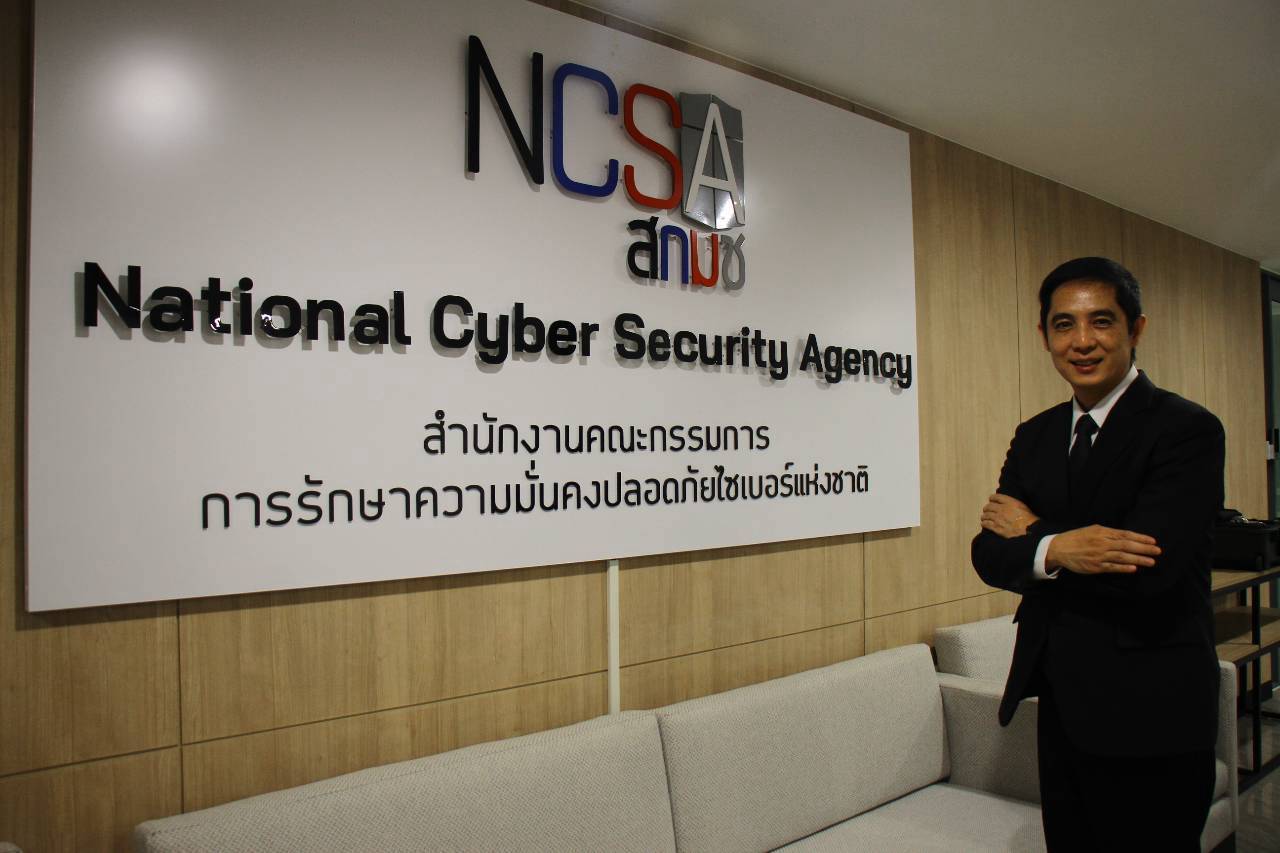
เส้นทาง พลตรี ธีรวุฒิ พันธกิจนำพาองค์กร สกมช.สู้ภัยไซเบอร์ยุค AI
"พลตรี ธีรวุฒิ-ว่าที่เลขาธิการสกมช.คนใหม่"เล่าถึงเส้นทางการศึกษาและการทำงานของตัวเอง ก่อนจะเข้ารับตำแหน่งเลขาธิการสกมช.เต็มตัวตั้งแต่ 1 ธ.ค.นี้ว่า จบการศึกษาที่โรงเรียนนายร้อยพระจุลจอมเกล้าหรือนายร้อยจปร.รุ่น 44 -เตรียมทหารรุ่น 33 หลังจากนั้นไปศึกษาต่อระดับปริญญาโทที่มหาวิทยาลัยสแตนฟอร์ด (Stanford University) สหรัฐอเมริกา ในสาขาวิศวกรรมไฟฟ้าเกี่ยวกับไฟฟ้าสื่อสารและคอมพิวเตอร์
หลังจากจบการศึกษาที่สหรัฐฯ ก็เข้ารับราชการทหารอยู่ในสายทหาร เริ่มต้นรับราชการโดยอยู่เหล่าทหารสื่อสารโดยสังกัดกองพันทหารสื่อสาร 102 ซึ่งอยู่ที่อำเภอกระทุ่มแบน จังหวัดสมุทรสาคร โดยอยู่ที่กองพันทหารสื่อสารประมาณสิบปี
จากนั้นก็เข้าโรงเรียนเสนาธิการทหาร โดยสอบได้ที่หนึ่งของโรงเรียนเสนาธิการทหาร จึงได้รับคัดเลือกให้ไปศึกษาที่โรงเรียนเสนาธิการทหารบก สหรัฐอเมริกา พอเรียนจบก็กลับมาเป็นอาจารย์อยู่สามปี หลังจากนั้นก็โยกกลับมาอยู่ที่กองทัพบก โดยเป็นผู้บังคับกองพันโดยก่อนจะเข้าโครงการเออร์ลีรีไทร์ได้ย้ายมาที่กองบัญชาการกองทัพไทย จนได้เป็นพันเอกพิเศษ และได้เข้าโครงการเออร์ลีรีไทร์ของกองทัพ เมื่อเดือนตุลาคมปี พ.ศ.2564 รวมเวลาในการรับราชการทหารทั้งสิ้น 25 ปีและมาสมัครเข้าทำงานที่สกมช.จนถึงปัจจุบัน
"พลตรี ธีรวุฒิ"กล่าวถึงบทบาทและอำนาจหน้าที่ของสกมช.ว่าสกมช.เป็นหน่วยงานที่จัดตั้งขึ้นหลังมีการประกาศใช้ พ.ร.บ.ความมั่นคงปลอดภัยไซเบอร์แห่งชาติ ที่ประกาศใช้เมื่อวันที่ 27 พฤษภาคม 2562 โดยกฎหมายบัญญัติให้มีการจัดตั้งสำนักงานภายในหนึ่งปีหลังจากที่กฎหมายประกาศลงราชกิจจานุเบกษาที่ก็คือภายใน 27 พฤษภาคม 2563 แต่ว่าช่วงดังกล่าวเป็นช่วงวิกฤตโควิด ทำให้มีปัจจัยที่เป็นอุปสรรคบางอย่างจนการจัดตั้งสำนักงานช้ากว่ากำหนด โดยมาจัดตั้งสำนักงานแล้วเสร็จช่วงปีพ.ศ.2564 โดยมีเลขาธิการสกมช.คนแรกเมื่อ 1 มกราคม 2564 ส่วนตัวผมเข้ามาทำงานที่สกมช.เมื่อเดือนตุลาคม 2564
..โดยภารกิจหลักของสกมช.ตามพ.ร.บ.ความปลอดภัยไซเบอร์ฯ ก็มีบทบาทหน้าที่ในการเป็นหน่วยงานที่บริหารจัดการด้านการรักษาความมั่นคงปลอดภัยไซเบอร์ของประเทศในภาพรวม บทบาทของสกมช.ถูกกำหนดไว้ในมาตรา 22 ของพ.ร.บ.ความปลอดภัยทางไซเบอร์ฯ โดยสกมช.มีบทบาทหลักๆ เช่น
..มีหน้าที่ในการออกนโยบายแล้วนำเสนอให้คณะรัฐมนตรีพิจารณาเพื่อบังคับใช้กับหน่วยงานต่างๆ ที่อยู่ภายใต้พ.ร.บ.ไซเบอร์ฯ ซึ่งประกอบด้วยหน่วยงานภาครัฐ ก็คือ หน่วยงานรัฐบาล -หน่วยงานโครงสร้างพื้นฐานสำคัญทางสารสนเทศ หน่วยงานเหล่านี้คือหน่วยงานที่มีบริการสำคัญให้กับประชาชน อย่างเช่น บริษัทผู้ให้บริการสัญญาณโทรศัพท์มือถือ-ธนาคาร หน่วยงานประเภทที่สาม จะเป็นหน่วยงานกำกับดูแล ที่เป็นหน่วยงานซึ่งทำหน้าที่เป็นเรคกูเรเตอร์ในสาขาต่างๆ อย่างเช่นภาคการธนาคาร ทางธนาคารแห่งประเทศไทย ก็คือเรคกูเรเตอร์ เพราะฉะนั้น ธนาคารแห่งประเทศไทยก็จะอยู่ใต้พ.ร.บ.ไซเบอร์
..หน่วยงานที่อยู่ใต้พ.ร.บ.ไซเบอร์ เวลาที่สกมช.ออกนโยบายหรือกฎระเบียบต่างๆ หน่วยงานเหล่านั้นก็ต้องทำตาม เพราะว่าหน้าที่อีกอย่างหนึ่งของสกมช.คือเราเป็นเรกูเรเตอร์
นอกเหนือจากหน้าที่ในการออกนโยบาย สกมช.ก็ต้องออกมาตรฐานหรือว่าแนวทางปฏิบัติต่าง ๆ เพราะว่าตัวมาตรฐานหรือแนวทางปฏิบัติ ไม่ว่าจะเป็นเช่นเรื่อง คลาวด์(Cloud)-การใช้งานระบบคลาวด์(Cloud Computing)หรือเรื่องอื่น ๆ ที่เอาเข้ามาในระบบไซเบอร์ ทางสกมช.จะเป็นฝ่ายออกตัวมาตรฐานให้หน่วยงานที่อยู่ภายใต้ พ.ร.บ.ไซเบอร์ไปดำเนินการตามมาตรฐานที่ออกมา เพราะหากไม่มีการกำหนดมาตรฐานไว้จะทำให้ระดับในการป้องกันภัยไซเบอร์จะอยู่ในระดับที่ไม่เหมาะสม โดยส่วนใหญ่มาตรฐานที่สกมช.กำหนดออกมา จะอ้างอิงหรือว่าเทียบเคียงกับมาตรฐานที่เป็นมาตรฐานสากล แล้วก็มาปรับให้เข้ากับบริบทของประเทศ
สำหรับบทบาทอื่นๆ ของสกมช. ที่สำคัญตามมาตรา 22 ของพ.ร.บ.ไซเบอร์ ก็มีเช่น บทบาทเกี่ยวกับเรื่องการพัฒนาบุคลากร ซึ่งในส่วนดังกล่าว ทางสกมช.เข้าไปร่วมกับหน่วยงานต่างๆ ไม่ว่าจะเป็นมหาวิทยาลัยหรือโรงเรียน โดยสกมช.เข้าไปพัฒนาบุคลากร ตั้งแต่ในกลุ่มวัยเด็กนักเรียน โดยสกมช.มุ่งหวังที่ให้แต่ละคนมีทักษะด้านไซเบอร์ เพื่อดำเนินชีวิตได้ในยุคปัจจุบันอย่างเหมาะสม เพราะว่าปัจจุบัน หากใครไม่มีทักษะไซเบอร์ที่เหมาะสมก็อาจจะถูกหลอกลวงได้
ซึ่งการพัฒนาบุคลากรในระดับมหาวิทยาลัย ต้องบอกว่าปัจจุบันตลาดแรงงานด้านไซเบอร์ ขาดแคลนคนค่อนข้างเยอะ ทางสกมช. ได้เข้าไปที่มหาลัยเพื่อให้มหาวิทยาลัยพัฒนาบุคลากรมาป้อนตลาดแรงงาน นอกจากนี้ สกมช.มีหลักสูตรระยะสั้น ที่เทียบเคียงกับประกาศนียบัตรสากล เพราะว่าการที่ให้มหาวิทยาลัยผลิตบุคลากรด้านไซเบอร์ต้องใช้เวลา ที่ตอบโจทย์ไม่ทัน เราทำแบบวิธีเร่งด่วนก็คือนำคนกลุ่มนึงที่มีสาขาใกล้เคียงหรือคนที่สนใจมา Reskill-Upskill ด้านไซเบอร์ ซึ่งเป็นหลักสูตรระยะสั้นในการพัฒนาบุคลากร
"พลตรีธีรวุฒิ-ว่าที่เลขาธิการสกมช."กล่าวต่อไปว่า บทบาทหน้าที่สำคัญอีกเรื่องหนึ่งของสกมช.ก็คืองานในส่วนที่เป็นเรื่องงานปฏิบัติการ โดยสกมช.มีหน่วยงานย่อยอยู่หน่วยงานหนึ่งเรียกว่า "ศูนย์ประสานการรักษาความมั่นคงระบบคอมพิวเตอร์แห่งชาติ" ที่ภาษาอังกฤษเรียกว่า Thailand Computer Emergency Response Team (ThaiCERT)โดย ThaiCERT เป็นส่วนเฝ้าระวัง เราจะคอยเฝ้าระวังภัยไซเบอร์ให้กับหน่วยงานต่างๆ เวลาเกิดเหตุ
ยกตัวอย่าง หากหน่วยงาน A เกิดเหตุขึ้น แล้วเราตรวจพบ เราก็จะแจ้งว่าหน่วยงาน A พบว่าถูกโจมตีทางไซเบอร์และจะต้องแก้ไขปัญหาอย่างไร ทางเราจะแจ้งเขาไปแล้วก็มีคำแนะนำ หรือบางกรณี ถ้าเป็นเคสหรือว่าเป็นกรณีที่มันยาก ๆ อย่างเกิดกรณีโดน Ransomware เช่นหากพบหน่วยงาน B ถูก Ransomware เราก็จะแจ้งไปที่หน่วยงาน และหากเขาแก้ไขเองไม่ได้ เราก็จะมีชุดที่ไปตอบสนองต่อเหตุการณ์ส่งเข้าไปช่วยหน่วยงาน B โดยทันที เพื่อบอกทางหน่วยงานว่าต้องดำเนินการแก้ไขปัญหาอย่างไร เกิดเหตุตรงจุดใด เราจะชุดไอ้ที่เราเข้าไปช่วยเหลือเนี่ย มันจะไปตรวจสอบเลยว่า หน่วยงานบีเนี่ยโดนเจาะเข้ามาตรงช่องไหน ตรงไหนคือ Root Cause หรือจุดเริ่มต้นที่ทำให้เข้ามาโจมตีได้ เราก็จะปิด Root Cause และไปดูเพื่อทำให้เขานำระบบกลับขึ้นมาได้ ทางสกมช.ก็จะทำงานเพื่อให้หน่วยงาน B กลับขึ้นมาได้
รวมถึงอีกหนึ่งหน้าที่สำคัญตามพ.ร.บ.ไซเบอร์ คือ สกมช.ทำหน้าที่เหมือนเป็นผู้ประสานงาน ทั้งภาครัฐและเอกชน และการประสานงานทั้งภายในประเทศและกับต่างประเทศ เช่นเวลาที่ต่างประเทศจะหารือเรื่องเกี่ยวกับไซเบอร์ ทางต่างประเทศก็จะติดต่อผ่านสกมช.
-หลังเข้ารับตำแหน่งเลขาธิการสกมช.ในเดือนธันวาคม ที่จะต้องอยู่ในตำแหน่งสี่ปีได้วางพันธกิจและการทำงานไว้อย่างไรบ้างในการทำหน้าที่เป็นเลขาธิการสกมช.?
เรื่องแรกเลยสำหรับการยกระดับการป้องกันภัยไซเบอร์ของหน่วยงานต่าง ๆ เราอยากจะทำให้องค์ประกอบมีความเหมาะสม อย่างเช่น อยากจะพัฒนาบุคลากรให้มาเติมเต็มแรงงานที่ขาดอยู่ เราอยากจะมีกฎระเบียบหรือกฎหมายที่มีความอ่อนตัวและให้อำนาจอย่างเหมาะสมในการบังคับใช้หรือกำกับดูแล โดยในส่วนของหน่วยงานต่างๆ ทางสกมช.เราร่วมในการพัฒนาอยู่แล้ว แต่ว่าอีกส่วนหนึ่งที่อยากจะพัฒนานอกเหนือจากพวกกฎระเบียบหรือว่าบุคลากรก็คืออยากพัฒนาเทคโนโลยีที่เป็นของตัวเอง เพราะว่าปัจจุบันตัวเทคโนโลยีที่เราใช้อยู่เป็นเทคโนโลยีที่เราใช้จากต่างประเทศ แล้วก็หลายอันที่เราใช้อยู่ เราต้องจ่ายเงินรายปี คล้าย ๆ ไมโครซอฟท์ 365 เราจ่ายปีนี้เสร็จปีหน้าเราก็ต้องจ่ายอีก
โดยหลายประเทศมีแนวทางที่ใช้โอเพ่นซอร์สมาพัฒนาต่อยอด ซึ่งหากเราสามารถจะพัฒนาต่อยอดตัวโอเพนซอร์ส เรามีงานวิจัยที่เหมาะสม มีโอเพ่นซอร์ส มาพัฒนาต่อยอดแล้วเป็นทางเลือกให้กับบางหน่วยงานที่เขาอาจไม่มีงบประมาณในการใช้จ่ายในส่วนของตัวอุปกรณ์ต่างๆหรือตัวซอฟต์แวร์ต่างๆทางไซเบอร์ที่ต้องซื้อต่างประเทศเรื่อยๆ ตรงนี้เราก็จะเอาตัวโอเพ่นซอร์สที่ถ้ามีการวิจัยและพัฒนาขึ้นมาเป็นตัวอย่างแล้วมันก็ลดงบประมาณได้ เพราะนอกจากจะช่วยหน่วยงานที่มีงบจำกัดแล้ว ยังเป็นการลดงบประมาณที่เราต้องเสียให้กับต่างประเทศ และช่วยในเรื่องที่เราจะมีระบบที่เป็นของเราเอง คือมีเทคโนโลยีที่เป็นของเราเอง
คล้ายกันกับหลักสูตรระยะสั้นที่ปัจจุบันหลาย ๆ หลักสูตร เราก็พึ่งพิงตัวใบประกาศหรือCertificateของต่างประเทศ สกมช.เราเองต่อไป ในส่วนของ Certificate ถ้าเราสามารถมีCertificate ที่เป็นของสกมช.และเป็นที่ยอมรับกันในประเทศ ก็จะลดการใช้จ่ายเงินที่จะต้องเสียเงินให้กับต่างประเทศ จะเป็นการลดการพึ่งพิงต่างประเทศ ทำให้สามารถยืนหยัดได้ด้วยตัวเอง
โดยวรพล กิตติรัตวรางกูร
ข่าวที่เกี่ยวข้อง
เทิดพระเกียรติ “ธรรมราชินี”
เจริญพรสาธุชนผู้มีจิตศรัทธาในพระพุทธศาสนา ในช่วง เวลาจีวรกาล ของพระสงฆ์ หลังออกพรรษาภายในหนึ่งเดือนตามพุทธานุญาต มีการถวายผ้ากฐินไปทั่วถิ่นฐานเขตแดนประเทศพุทธศาสนา บ่งบอกถึง ความเจริญสืบต่ออายุพระพุทธศาสนา ผ่านวัฒนธรรมประเพณีและครรลองการปฏิบัติที่สัมพันธ์กับพระธรรมวินัย
พลพีร์-รมช.มหาดไทย ลุยสอบ-จัดระเบียบมูลนิธิ ตรวจจับเอาผิด นอมินีต่างชาติ
ที่ผ่านมา บทบาทและผลงานของ"พลพีร์ สุวรรณฉวี รมช.มหาดไทย รหัสมท.2 จากพรรคภูมิใจไทย"ถูกพูดถึงในวงกว้างและมีข่าวปรากฏตามสื่อมวลชนอย่างต่อเนื่อง จากกรณีเป็นรมช.มหาดไทยที่รับผิดชอบ กรมที่ดิน-กรมการพัฒนาชุมชน-การไฟฟ้านครหลวง-การไฟฟ้าส่วนภูมิภาค
ปัญหาเรี่ยไร.. บอกบุญ.. สู่การหลอกลวง ที่ต้องแก้ไขอย่างจริงจัง!!
เจริญพรสาธุชนผู้มีศรัทธาในพระพุทธศาสนา มีคำถามว่า.. อะไรคือบุญ.. อะไรคือกุศล.. ในพระพุทธศาสนา.. ทำบุญแล้ว.. สร้างกุศลแล้ว พ้นทุกข์ ไปสู่สุคติ โลกสวรรค์ จริงหรือ!?
'ไชยชนก' รับนักการเมืองหลายคนโดนแฮ็กมือถือ นัดถก Apple พรุ่งนี้
“ไชยชนก” นัดคุย Apple 11 พ.ย.นี้ พร้อมหารือ สมช. คลอดแผนยกระดับรับมือภัยไซเบอร์ เผย มีนักการเมืองหลายคนถูกแฮ็ก “เอกนิติ-เอกนัฏ” ยังไม่รอด
'ภราดร' เผยสกมช.เล็งถก สมช.-ภาคธนาคาร รับมือภัยไซเบอร์ เน้นคุมเข้ม ระบบการเงิน-โลจิสติกส์-การสื่อสาร
ที่ทำเนียบ นายภราดร ปริศนานันกุล รัฐมนตรีประจำสำนักนายกรัฐมนตรี ในฐานะกำกับดูแลสำนักงานคณะกรรมการการรักษาความมั่นค
นายกฯ สั่ง สมช. ประสาน 'สกมช.-ดีอี-หน่วยมั่นคง' ยกระดับป้องภัยไซเบอร์
'เลขาฯสมช.' เผยนายกฯ กำชับยกระดับป้องกันภัยไซเบอร์ หลังยุโรปเจอแฮกเกอร์โจมตีระบบเชื่อมต่อ ประสาน 'สกมช.-ดีอี-หน่วยมั่นคง' เฝ้าระวังโครงสร้างพื้นฐานไทย พร้อมดึงเอกชนร่วมปิดช่องเสี่ยง