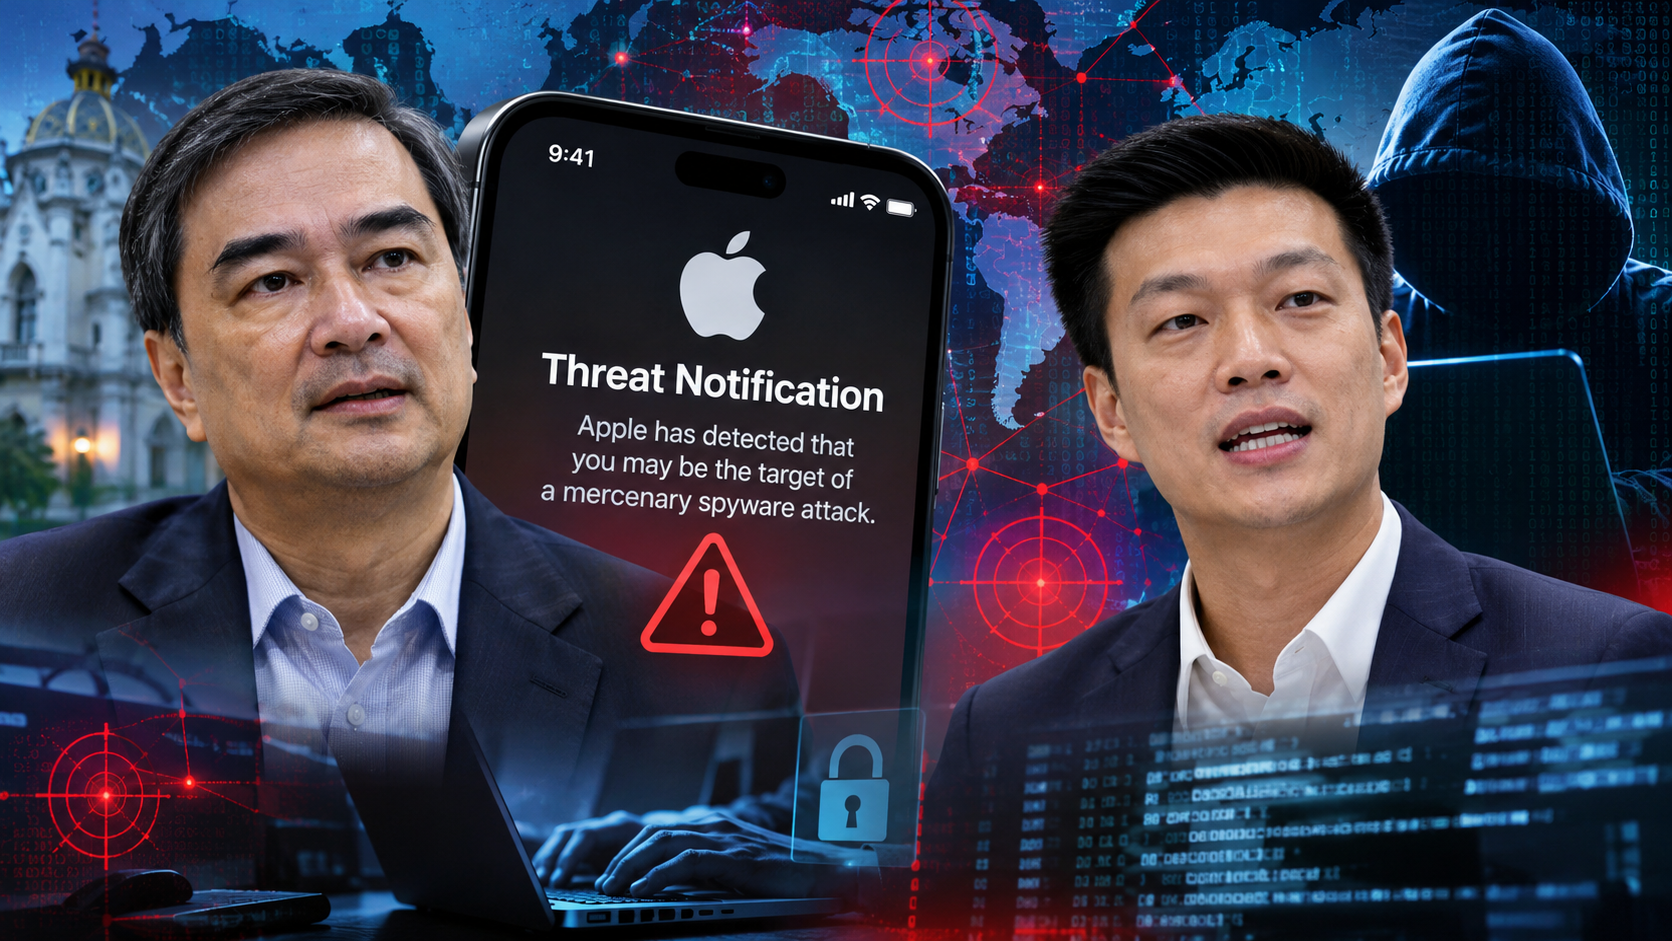
 จับตาภัยคุกคามทางไซเบอร์ระลอกใหม่ หลัง Apple ส่งสัญญาณเตือนผู้ใช้งานหลายประเทศเสี่ยงตกเป็นเป้าหมายสปายแวร์รับจ้าง ขณะที่ 'อภิสิทธิ์-ณัฐพงษ์' เผยว่าได้รับคำเตือนในลักษณะเดียวกัน รัฐบาลเตรียมนำเรื่องเข้าสู่ที่ประชุม สมช. ท่ามกลางคำถามว่าเป็นการโจมตีที่เชื่อมโยงกันหรือไม่ ใครเป็นผู้ลงมือ และข้อมูลทางการเมืองกำลังตกอยู่ในความเสี่ยงเพียงใด
วันที่ 3 พฤศจิกายน 2569 ประเด็นความมั่นคงปลอดภัยทางไซเบอร์กำลังกลายเป็นเรื่องที่ต้องจับตาอย่างใกล้ชิด เมื่อมีรายงานว่าบริษัท Apple ได้ส่งข้อความแจ้งเตือนผู้ใช้งานโทรศัพท์ iPhone ในหลายประเทศทั่วโลก ว่าอาจตกเป็นเป้าหมายการโจมตีด้วยสปายแวร์รับจ้าง หรือ Mercenary Spyware ซึ่งเป็นเครื่องมือจารกรรมข้อมูลที่มีความซับซ้อนสูง
การแจ้งเตือนครั้งนี้เกิดขึ้นในช่วงเวลาใกล้เคียงกับที่นักการเมือง ระดับหัวหน้าพรรคอย่างนายอภิสิทธิ์ เวชชาชีวะ หัวหน้าพรรคประชาธิปัตย์ และนายณัฐพงษ์ เรืองปัญญาวุฒิ หัวหน้าพรรคประชาชน ต่างเปิดเผยว่าได้รับข้อความเตือนเกี่ยวกับความพยายามโจมตีโทรศัพท์มือถือของตนเอง
แม้ยังไม่มีหลักฐานยืนยันว่าการแจ้งเตือนทั้งสองกรณีเกี่ยวข้องกับปฏิบัติการเดียวกัน แต่การที่นักการเมืองระดับหัวหน้าพรรคได้รับคำเตือนในช่วงเวลาใกล้เคียงกัน ย่อมทำให้ประเด็นนี้ไม่ได้จำกัดอยู่เพียงเรื่องความปลอดภัยของโทรศัพท์ส่วนบุคคล หากยังเกี่ยวข้องกับความปลอดภัยของข้อมูลทางการเมืองและการคุ้มครองสิทธิส่วนบุคคลด้วย
Apple เตือนภัยทั่วโลก
รายงานข่าวต่างประเทศระบุว่า เมื่อวันที่ 30 ตุลาคมที่ผ่านมา คอสติน ราจู (Costin Raiu) นักวิจัยด้านความปลอดภัยทางไซเบอร์ ได้เผยแพร่ข้อมูลเกี่ยวกับการแจ้งเตือนภัยคุกคามระลอกใหม่ของ Apple โดยระบุว่ามีผู้ใช้งานใน 99 ประเทศได้รับข้อความแจ้งเตือน
ข้อความที่นักวิจัยนำมาเผยแพร่ระบุด้วยว่า Apple เคยส่งการแจ้งเตือนลักษณะนี้ไปยังผู้ใช้งานในกว่า 150 ประเทศแล้วนับตั้งแต่เริ่มดำเนินมาตรการแจ้งเตือนภัยคุกคาม โดยบริษัทไม่ได้ระบุว่าการโจมตีเกิดจากผู้ลงมือรายใดหรือเกี่ยวข้องกับประเทศใด
ขณะที่รายงานข่าวต่างประเทศซึ่งสำนักข่าวแนวหน้านำเสนอเมื่อวันที่ 3 พฤศจิกายน ระบุว่า การแจ้งเตือนระลอกล่าสุดครอบคลุมผู้ใช้งานใน 110 ประเทศ
ตัวเลขทั้งสองชุดจึงต้องแยกพิจารณา โดยเฉพาะเมื่อยังไม่มีรายละเอียดต้นทางที่เพียงพอจะยืนยันว่าจำนวน 110 ประเทศเป็นการปรับปรุงยอดจากการแจ้งเตือนชุดเดียวกับที่นักวิจัยรายงานไว้ก่อนหน้านั้นหรือไม่
อย่างไรก็ตาม สิ่งที่ตรงกันคือการแจ้งเตือนดังกล่าวเกี่ยวข้องกับภัยคุกคามประเภทสปายแวร์รับจ้าง ซึ่งมักถูกใช้โจมตีบุคคลเฉพาะกลุ่ม ไม่ใช่การแพร่กระจายมัลแวร์ทั่วไปที่มุ่งเล่นงานผู้ใช้งานจำนวนมากโดยไม่เลือกเป้าหมาย
รู้จักภัยสปายแวร์
สปายแวร์รับจ้างแตกต่างจากมัลแวร์ทั่วไปตรงที่มีการพัฒนาเทคนิคเพื่อเข้าถึงข้อมูลในอุปกรณ์ของบุคคลที่ตกเป็นเป้าหมาย โดยอาจใช้ช่องโหว่ของระบบปฏิบัติการหรือแอปพลิเคชันเพื่อหลบเลี่ยงระบบรักษาความปลอดภัย
การโจมตีบางรูปแบบสามารถทำงานได้โดยที่เจ้าของโทรศัพท์ไม่จำเป็นต้องกดลิงก์หรือดาวน์โหลดไฟล์ใด ๆ ซึ่งเรียกว่า Zero-click Attack
หากผู้โจมตีสามารถเจาะระบบได้สำเร็จ อาจเข้าถึงข้อมูลส่วนบุคคล เช่น ข้อความ รายชื่อผู้ติดต่อ ข้อมูลตำแหน่งที่ตั้ง และข้อมูลอื่น ๆ ภายในอุปกรณ์ ทั้งนี้ขึ้นอยู่กับความสามารถของสปายแวร์และระดับการเข้าถึงที่ผู้โจมตีได้รับ
หนึ่งในชื่อที่ถูกกล่าวถึงมากที่สุดคือ Pegasus ซึ่งพัฒนาโดยบริษัท NSO Group ของอิสราเอล และเคยตกเป็นประเด็นถกเถียงระดับนานาชาติเกี่ยวกับการนำเทคโนโลยีสอดแนมไปใช้กับนักการเมือง นักข่าว นักกิจกรรม และผู้ทำงานด้านสิทธิมนุษยชน
อย่างไรก็ตาม การที่ Apple แจ้งเตือนผู้ใช้งานว่าตกเป็นเป้าหมายของสปายแวร์รับจ้าง ไม่ได้หมายความว่าเครื่องมือนั้นจะต้องเป็น Pegasus เสมอไป และไม่ได้ยืนยันว่าผู้โจมตีสามารถเข้าถึงข้อมูลในโทรศัพท์ได้สำเร็จแล้ว
'มาร์ค-เท้ง' ตกเป็นเป้า?
สำหรับประเทศไทย นายอภิสิทธิ์ เวชชาชีวะ เปิดเผยเมื่อวันที่ 2 พฤศจิกายนว่า ได้รับข้อความแจ้งเตือนจาก Apple เกี่ยวกับความเป็นไปได้ที่โทรศัพท์มือถือของตนตกเป็นเป้าหมายความพยายามโจมตีด้วยสปายแวร์
นายอภิสิทธิ์ระบุว่า ได้ปรึกษาผู้มีประสบการณ์เกี่ยวกับภัยคุกคามลักษณะดังกล่าว และนำโทรศัพท์เข้ารับการตรวจสอบเบื้องต้น โดยยังไม่พบหลักฐานว่ามีการเจาะระบบสำเร็จ ทั้งนี้ การตรวจสอบเชิงลึกยังเป็นอีกขั้นตอนหนึ่งที่ต้องดำเนินการหากต้องการข้อสรุปทางเทคนิคที่ชัดเจน
ต่อมานายณัฐพงษ์ เรืองปัญญาวุฒิ หัวหน้าพรรคประชาชน เปิดเผยว่าได้รับการแจ้งเตือนเกี่ยวกับสปายแวร์ในลักษณะเดียวกัน ส่งผลให้กรณีดังกล่าวได้รับความสนใจมากขึ้น เนื่องจากผู้ได้รับคำเตือนทั้งสองคนต่างมีบทบาทสำคัญในฝ่ายการเมืองที่ทำหน้าที่ตรวจสอบรัฐบาล
ประเด็นที่น่าสนใจจึงอยู่ที่ว่า การแจ้งเตือนดังกล่าวเป็นส่วนหนึ่งของการโจมตีข้ามประเทศที่เกิดขึ้นในช่วงเวลาเดียวกัน หรือมีความพยายามเลือกเป้าหมายเฉพาะบุคคลในประเทศไทย
คำถามนี้ยังไม่มีคำตอบ เพราะจำเป็นต้องอาศัยข้อมูลจาก Apple และผลตรวจสอบทางนิติวิทยาศาสตร์ดิจิทัลของอุปกรณ์แต่ละเครื่อง จึงจะสามารถประเมินได้ว่ามีความเชื่อมโยงกันหรือไม่
ที่สำคัญ ยังไม่มีหลักฐานที่เปิดเผยต่อสาธารณะว่ารัฐบาลไทย หน่วยงานของรัฐ หรือกลุ่มการเมืองใดมีส่วนเกี่ยวข้องกับความพยายามโจมตีครั้งนี้
ย้อนรอยเพกาซัสในไทย
กรณีสปายแวร์ไม่ได้เป็นเรื่องใหม่สำหรับประเทศไทย
ย้อนกลับไปในปี 2565 โครงการอินเทอร์เน็ตเพื่อกฎหมายประชาชน หรือ iLaw ร่วมกับองค์กรด้านความปลอดภัยดิจิทัลและนักวิจัยจากต่างประเทศ เปิดเผยผลการตรวจสอบโทรศัพท์ของนักกิจกรรมทางการเมืองและผู้ทำงานด้านสิทธิมนุษยชนในประเทศไทย ซึ่งพบหลักฐานการติดเชื้อสปายแวร์ Pegasus ในโทรศัพท์ของบุคคลบางราย
รายงานดังกล่าวใช้กระบวนการตรวจสอบหลักฐานดิจิทัลจากอุปกรณ์ เพื่อแยกกรณีที่ได้รับเพียงข้อความแจ้งเตือนออกจากกรณีที่สามารถยืนยันการติดเชื้อได้จริง
เหตุการณ์ในอดีตสะท้อนว่า การตรวจสอบสปายแวร์จำเป็นต้องอาศัยหลักฐานทางเทคนิค ไม่สามารถใช้เพียงข้อความแจ้งเตือนหรือข้อสงสัยทางการเมืองเป็นข้อสรุปว่าใครเป็นผู้โจมตี
สำหรับกรณีของนายอภิสิทธิ์และนายณัฐพงษ์ในครั้งนี้ จึงต้องแยกออกจากเหตุการณ์ในอดีตอย่างชัดเจน เพราะยังไม่มีผลตรวจสอบที่ยืนยันว่าโทรศัพท์ทั้งสองเครื่องติด Pegasus หรือสปายแวร์ชนิดอื่นแล้ว
รัฐบาลจ่อถก สมช.
ท่ามกลางกระแสข่าวดังกล่าว นายไชยชนก ชิดชอบ รัฐมนตรีว่าการกระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม ให้สัมภาษณ์เมื่อวันที่ 3 พฤศจิกายน ที่จังหวัดอุดรธานีว่า จากข้อมูลที่ได้รับยังไม่สามารถระบุได้ว่าเป็นสปายแวร์ Pegasus หรือซอฟต์แวร์ชนิดใด
นายไชยชนกระบุว่า กระทรวงดีอีอยู่ระหว่างประสานงานกับ Apple เพื่อขอข้อมูลเพิ่มเติม และจะนำประเด็นดังกล่าวเข้าสู่การประชุมสภาความมั่นคงแห่งชาติ (สมช.) ในวันที่ 4 พฤศจิกายน เพื่อหารือร่วมกับหน่วยงานที่เกี่ยวข้องถึงแนวทางรับมือภัยคุกคามทางไซเบอร์
ขณะที่ น.ส.แนน บุณย์ธิดา สมชัย รัฐมนตรีช่วยว่าการกระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม เปิดเผยว่า ข้อมูลที่กระทรวงได้รับเกี่ยวกับนักการเมืองไทยในขณะนี้ยังมาจากรายงานข่าว โดยยังไม่มีผู้ได้รับผลกระทบติดต่อส่งข้อมูลให้กระทรวงตรวจสอบโดยตรง
กระทรวงจึงต้องการให้ผู้ได้รับการแจ้งเตือนนำข้อมูลมาให้ตรวจสอบ เพื่อยืนยันก่อนว่าเป็นข้อความจาก Apple จริงหรือไม่ และหากเป็นการแจ้งเตือนจริง ก็จะต้องประสานกับบริษัทเพื่อขอรายละเอียดเพิ่มเติม
การประชุม สมช.ครั้งนี้จึงเป็นอีกขั้นตอนสำคัญในการประเมินภัยคุกคาม แต่ยังไม่ใช่ข้อยืนยันว่ามีการเจาะระบบสำเร็จ หรือสามารถระบุผู้ลงมือได้แล้ว
ใครอยู่เบื้องหลัง?
ความน่ากังวลของเหตุการณ์ครั้งนี้ไม่ได้อยู่ที่จำนวนประเทศซึ่งได้รับการแจ้งเตือนเพียงอย่างเดียว แต่อยู่ที่ลักษณะของภัยคุกคามซึ่งสามารถมุ่งเป้าไปยังบุคคลที่ครอบครองข้อมูลสำคัญได้โดยตรง
สำหรับนักการเมือง โทรศัพท์มือถือไม่ได้เป็นเพียงเครื่องมือสื่อสารส่วนตัว แต่ยังอาจมีข้อมูลการติดต่อกับสมาชิกพรรค ผู้ให้ข้อมูล ผู้ร้องเรียน และบุคคลที่เกี่ยวข้องกับการทำงานทางการเมือง
หากข้อมูลเหล่านี้ถูกเข้าถึงโดยไม่ได้รับอนุญาต ย่อมอาจกระทบทั้งสิทธิส่วนบุคคล ความลับของผู้ให้ข้อมูล และความปลอดภัยของบุคคลอื่นที่เกี่ยวข้อง
อย่างไรก็ตาม ความเสี่ยงดังกล่าวเป็นสิ่งที่อาจเกิดขึ้นได้หากการโจมตีประสบความสำเร็จ ไม่ใช่ข้อเท็จจริงที่ยืนยันว่าเกิดความเสียหายขึ้นแล้วในกรณีของนักการเมืองไทยทั้งสองราย
จุดที่รัฐบาลและหน่วยงานที่เกี่ยวข้องจำเป็นต้องให้ความชัดเจน จึงไม่ใช่เพียงการออกคำเตือนให้ประชาชนระวังลิงก์อันตรายหรือเปลี่ยนรหัสผ่าน แต่รวมถึงการตรวจสอบว่ามีความพยายามโจมตีแบบมุ่งเป้าจริงหรือไม่ ใช้เทคนิคใด และมีหน่วยงานใดสามารถช่วยตรวจสอบอย่างเป็นอิสระได้บ้าง
เพราะสำหรับสปายแวร์ที่มีความซับซ้อนสูง การไม่กดลิงก์อันตรายอาจยังไม่เพียงพอ หากผู้โจมตีใช้ช่องโหว่แบบไม่ต้องอาศัยการกดลิงก์จากเจ้าของเครื่อง
มาตรการที่ควรให้ความสำคัญจึงรวมถึงการอัปเดตระบบปฏิบัติการ การเปิดใช้งาน Lockdown Mode สำหรับผู้มีความเสี่ยงสูง และการขอความช่วยเหลือจากผู้เชี่ยวชาญด้านนิติวิทยาศาสตร์ดิจิทัลเมื่อได้รับการแจ้งเตือนที่น่าเชื่อถือ
ถึงขณะนี้ ยังไม่มีหลักฐานเปิดเผยว่าคำเตือนที่นายอภิสิทธิ์และนายณัฐพงษ์ได้รับเป็นผลจากผู้โจมตีกลุ่มเดียวกัน และยังไม่มีข้อสรุปว่ามีการเข้าถึงข้อมูลในโทรศัพท์ของทั้งสองคนสำเร็จ
แต่การที่หัวหน้าพรรคการเมืองไทยสองคนได้รับคำเตือนในช่วงเดียวกับที่มีรายงานภัยคุกคามสปายแวร์ข้ามประเทศ ย่อมเป็นเหตุให้หน่วยงานด้านความมั่นคงต้องตรวจสอบอย่างจริงจัง
คำตอบที่สังคมต้องการจึงไม่ใช่เพียงว่าโทรศัพท์ของใครถูกเตือนบ้าง หากยังรวมถึงว่าเกิดการโจมตีขึ้นจริงเพียงใด ใครเป็นผู้ลงมือ และประเทศไทยมีระบบป้องกันการสอดแนมข้อมูลส่วนบุคคลที่เพียงพอหรือไม่
ทั้งหมดนี้ยังเป็นคำถามที่ต้องรอหลักฐานและผลการตรวจสอบ ไม่ใช่เรื่องที่จะตัดสินได้จากข้อสงสัยทางการเมืองเพียงอย่างเดียว.
ข่าวที่เกี่ยวข้อง
'ไชยชนก' แจงปม 'มาร์ค-เท้ง' ถูกเตือนสปายแวร์ ยังไม่พบหลักฐาน 'เพกาซัส'
รมว.ดีอี แจงกรณี “อภิสิทธิ์-ณัฐพงษ์” ได้รับแจ้งเตือนภัยสปายแวร์ ยังไม่มีข้อมูลยืนยันว่าเป็น “เพกาซัส”
บุกจับบอสเยอรมัน คดีแพลตฟอร์ม DDoS ระดับโลก ซ่อนตัวคอนโดทองหล่อ
ตำรวจไซเบอร์สนธิกำลัง ตม. และตำรวจสหพันธ์เยอรมนี บุกค้นคอนโดย่านทองหล่อ รวบผู้ต้องหาหมายแดง INTERPOL ชาวเยอรมัน เจ้าของแพลตฟอร์มรับจ้างโจมตีเซิร์ฟเวอร์
'ปธน.อิหร่าน' กระตุกสำนึก ชาวอเมริกัน สงครามมีราคาที่ต้องจ่ายสูง จะกำหนดอนาคตคนรุ่นหลัง
เพจเฟซบุ๊ก IR Iran Embassy in Bangkok Thailand สถานเอกอัครราชทูตสาธารณรัฐอิสลามอิหร่านในประเทศไทย โพสต์ข้อความว่า
รอยร้าวในค่ายทรัมป์ เมื่อ ‘โจ เคนต์’ ลาออกเพื่อประท้วง
รอยร้าวเริ่มปรากฏขึ้นในกลุ่มผู้สนับสนุนประธานาธิบดีโดนัลด์ ทรัมป์เกี่ยวกับสงครามอิหร่าน โจเซฟ เคนท์-ผู้อำนวยการศูนย์ต่อต้านการก่อการร้ายแห่งชาติ (NCTC) ลาออกเมื่อวันอังคาร เพื่อประท้วงการแทรกแซงอิหร่านของสหรัฐฯ
'เทพไท' ชงบันได 3 ขั้น แก้ภัยคุกคามจากเขมร
นายเทพไท เสนพงศ์ อดีต สส.นครศรีธรรมราช โพสต์ข้อความผ่านเฟซบุ๊กในหัวข้อ "3 ข้อเสนอ แก้ปัญหาภัยคุกคามจากเขมร" โดยระบุว่า
ประชาชนในลิทัวเนียลุกฮือ ประท้วงต่อต้านภัยคุกคามต่อเสรีภาพสื่อ
ในลิทัวเนีย ประชาชนหลายพันคนพากันออกมาประท้วงต่อต้านการปฏิรูปสถานีโทรทัศน์สาธารณะ LRT (Lithuanian National Television and Radio) โดยเตือนถึง “อันตราย” ต่อเสรีภาพของสื่อ