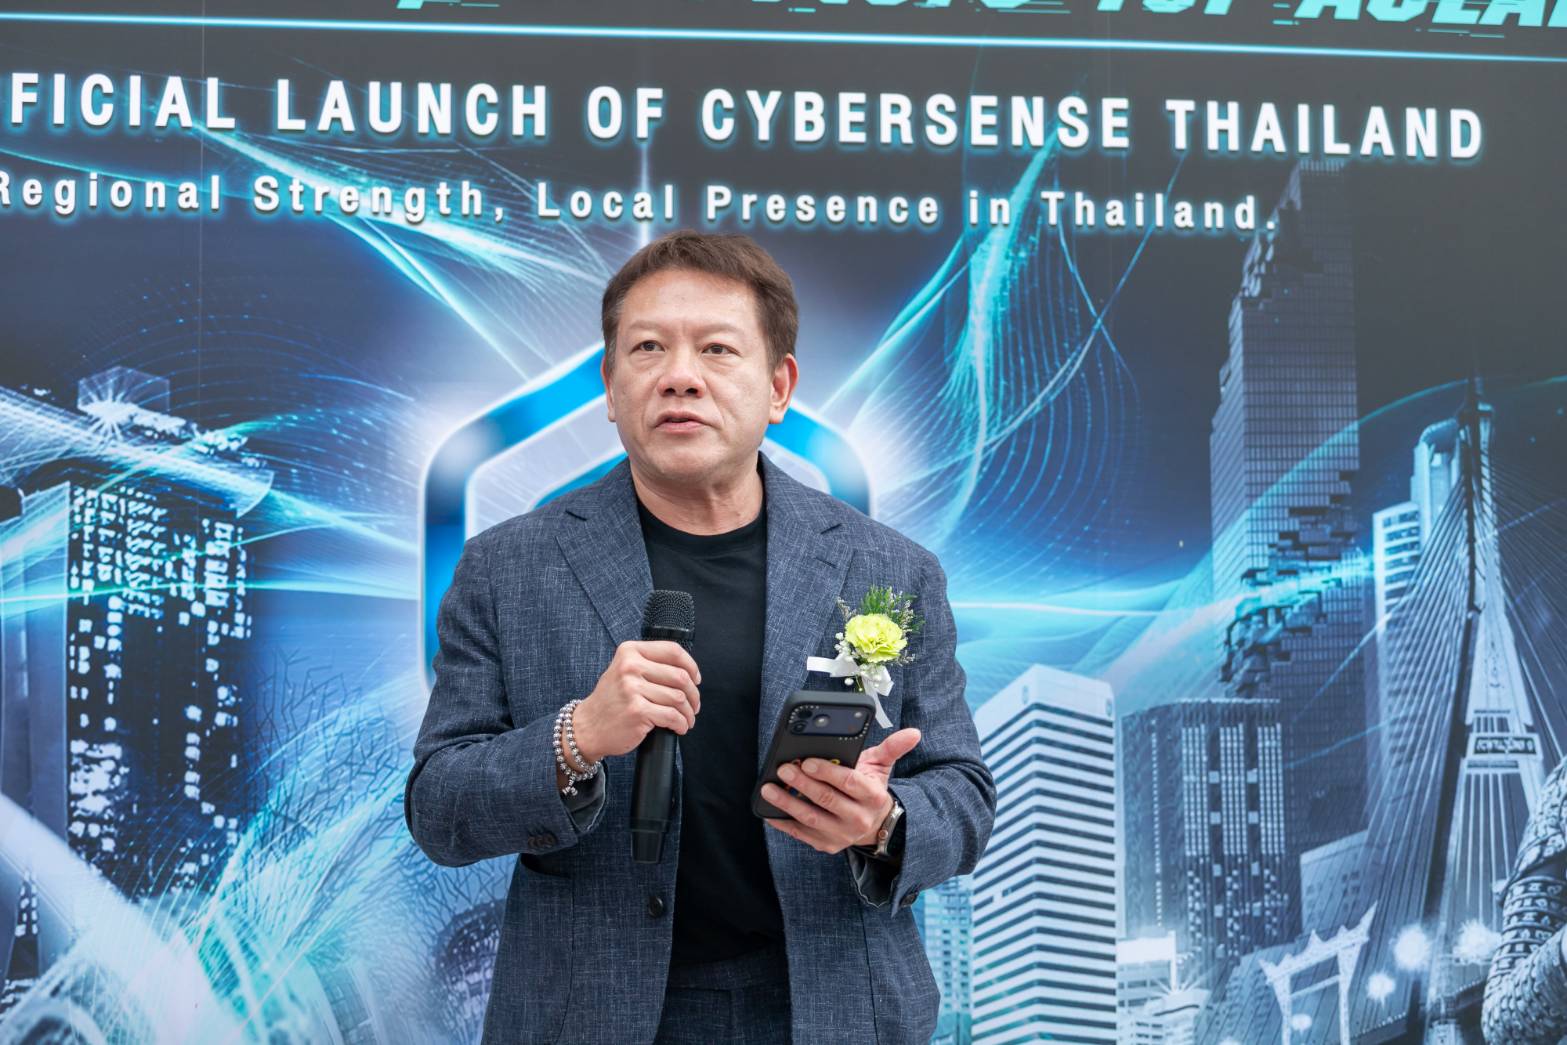
Cybersense Solutions เปิดสำนักงานในประเทศไทยอย่างเป็นทางการ แต่งตั้งทีมงานประจำกรุงเทพฯ รองรับความต้องการด้านความปลอดภัยไซเบอร์ขององค์กร โดยเฉพาะภาคการเงินและพลังงาน พร้อมเชื่อมโยงเครือข่ายข่าวกรองภัยคุกคามใน 5 ประเทศอาเซียน ภายใต้แนวคิด ‘Built in ASEAN, for ASEAN’ ย้ำหลักการจัดเก็บและประมวลผลข้อมูลลูกค้าภายในประเทศไทย 100% ตั้งเป้าสนับสนุนองค์กรยกระดับความพร้อมรับมือและฟื้นตัวจากภัยไซเบอร์
4 พ.ย. 2569 – นายเอเดรียน แฮร์ริส กรรมการผู้จัดการระดับภูมิภาค Cybersense กล่าวว่า เศรษฐกิจอาเซียนที่เชื่อมโยงกันผ่านห่วงโซ่อุปทาน แพลตฟอร์มการทำงาน และระบบซัพพลายเออร์ ทำให้ภัยคุกคามไซเบอร์สามารถส่งผลกระทบข้ามพรมแดนได้รวดเร็ว ความสามารถในการรับมือและฟื้นตัวจากเหตุการณ์ไซเบอร์ (Cyber Resilience) จึงเป็นปัจจัยสำคัญต่อการเติบโตอย่างยั่งยืนของธุรกิจ โดยการมีทีมงานในพื้นที่ที่เข้าใจบริบทของแต่ละประเทศ และใช้มาตรฐานบริการเดียวกันในระดับภูมิภาค จะช่วยลดความซับซ้อนในการบริหารจัดการความปลอดภัยไซเบอร์ขององค์กรที่ดำเนินธุรกิจหลายประเทศ
นายณัฐพล อาภาแสงเพชร ผู้จัดการทั่วไป บริษัท ไซเบอร์เซนส์ โซลูชันส์ (ประเทศไทย) จำกัด กล่าวว่า โจทย์สำคัญของผู้บริหารองค์กรไม่ใช่เพียงการป้องกันการโจมตีทุกรูปแบบ แต่ต้องกำหนดให้ชัดเจนว่าระบบหรือบริการใดจำเป็นต้องดำเนินต่อไปเมื่อเกิดเหตุขัดข้อง ซึ่งเป็นการตัดสินใจเชิงกลยุทธ์ทางธุรกิจ โดย Cybersense ยึดแนวทาง “แบ่งปันข่าวกรอง แต่ข้อมูลอยู่กับที่” เพื่อให้สามารถแลกเปลี่ยนข้อมูลข่าวกรองภัยคุกคามระหว่างประเทศได้อย่างรวดเร็ว ขณะที่ข้อมูลลูกค้าจะถูกจัดเก็บและประมวลผลภายในประเทศไทย ภายใต้ข้อกำหนดทางกฎหมายที่เกี่ยวข้อง
ในการนำเสนอหัวข้อ “The Next Five Years” นายณัฐพลระบุว่า ความพร้อมรับมือวิกฤตไซเบอร์ในอนาคตขึ้นอยู่กับการตัดสินใจของผู้บริหารตั้งแต่วันนี้ โดยมี 5 ประเด็นสำคัญ ได้แก่ การกำกับดูแล AI (AI Governance) การจัดลำดับความสำคัญของระบบและบริการหลัก (Prioritization) การควบคุมและกำหนดอธิปไตยข้อมูล (Data Control & Sovereignty) การวางแผนพัฒนาบุคลากร (Talent Strategy) และการเลือกพันธมิตรเชิงกลยุทธ์ด้านความปลอดภัยไซเบอร์ (Strategic Partnership)
ทั้งนี้ นายเอเดรียนอ้างอิงรายงานวิจัยจาก IBM ที่ระบุว่า องค์กรทั่วโลกใช้เวลาเฉลี่ย 247 วันในการตรวจพบและควบคุมเหตุการณ์ข้อมูลรั่วไหล พร้อมยกตัวอย่างสถานการณ์จำลองในอีก 5 ปีข้างหน้า ซึ่งองค์กรที่มีความพร้อมอาจกู้คืนระบบและกลับมาดำเนินธุรกิจได้ภายใน 2 วัน ขณะที่องค์กรที่ขาดการเตรียมพร้อมอาจใช้เวลามากกว่า 3 เดือนในการชี้แจงต่อคณะกรรมการบริหารและหน่วยงานกำกับดูแล
สำหรับบริการในประเทศไทย Cybersense ครอบคลุม 4 ด้าน ได้แก่ บริการให้คำปรึกษาและประเมินความเสี่ยง (Consultancy & Advisory) บริการเฝ้าระวัง ตรวจจับ และตอบสนองภัยคุกคามผ่านศูนย์ปฏิบัติการ SOC ตลอด 24 ชั่วโมง (Managed Security Services: MSSP) การออกแบบและติดตั้งระบบความปลอดภัยไอทีและระบบควบคุมการผลิต (Solutions Architecture) และการอบรมสร้างความตระหนักรู้ด้านความปลอดภัยไซเบอร์ (Awareness & Training)
บริษัทเปิดเผยผลลัพธ์จากกรณีศึกษาการให้บริการในหลายอุตสาหกรรม โดยการใช้ AI สนับสนุนศูนย์ SOC ของหน่วยงานภาครัฐแห่งหนึ่งช่วยลดสัญญาณแจ้งเตือนที่ไม่จำเป็นลง 50% และเพิ่มความแม่นยำในการตรวจจับ 30% ขณะที่การปรับโครงสร้างเครื่องมือความปลอดภัยช่วยลดจำนวนเครื่องมือในบางองค์กรได้ถึง 25% และลดเวลาหยุดชะงักของระบบได้มากกว่า 90% ส่วนการดำเนินงานของศูนย์ SOC ช่วยลดเวลายกระดับเหตุการณ์จาก 8 ชั่วโมงเหลือ 4 ชั่วโมง และเพิ่มความเร็วในการควบคุมการโจมตี 60%
นอกจากนี้ กรณีศึกษาจากสถาบันการเงินระดับภูมิภาคพบว่า การอบรมจำลองสถานการณ์ช่วยลดอัตราพนักงานหลงกลอีเมลฟิชชิง 60% ขณะที่บริการให้คำปรึกษาช่วยให้สถาบันการเงินผ่านการตรวจสอบ Compliance โดยไม่มีข้อบกพร่องระดับวิกฤต และลดต้นทุนการปรับปรุงแก้ไขระบบลง 30%
อย่างไรก็ดี การเปิดสำนักงานในไทยจัดขึ้นภายใต้ธีม “A Resilient Cyber Future for ASEAN” โดยมีเวทีเสวนา “Resilience Is a Business Decision” ร่วมแลกเปลี่ยนมุมมองกับผู้บริหารจาก Central Marketing Group (CMG), HSBC และ Microsoft เกี่ยวกับการตัดสินใจเชิงกลยุทธ์เพื่อยกระดับ Cyber Resilience ขององค์กรไทยในยุคดิจิทัล