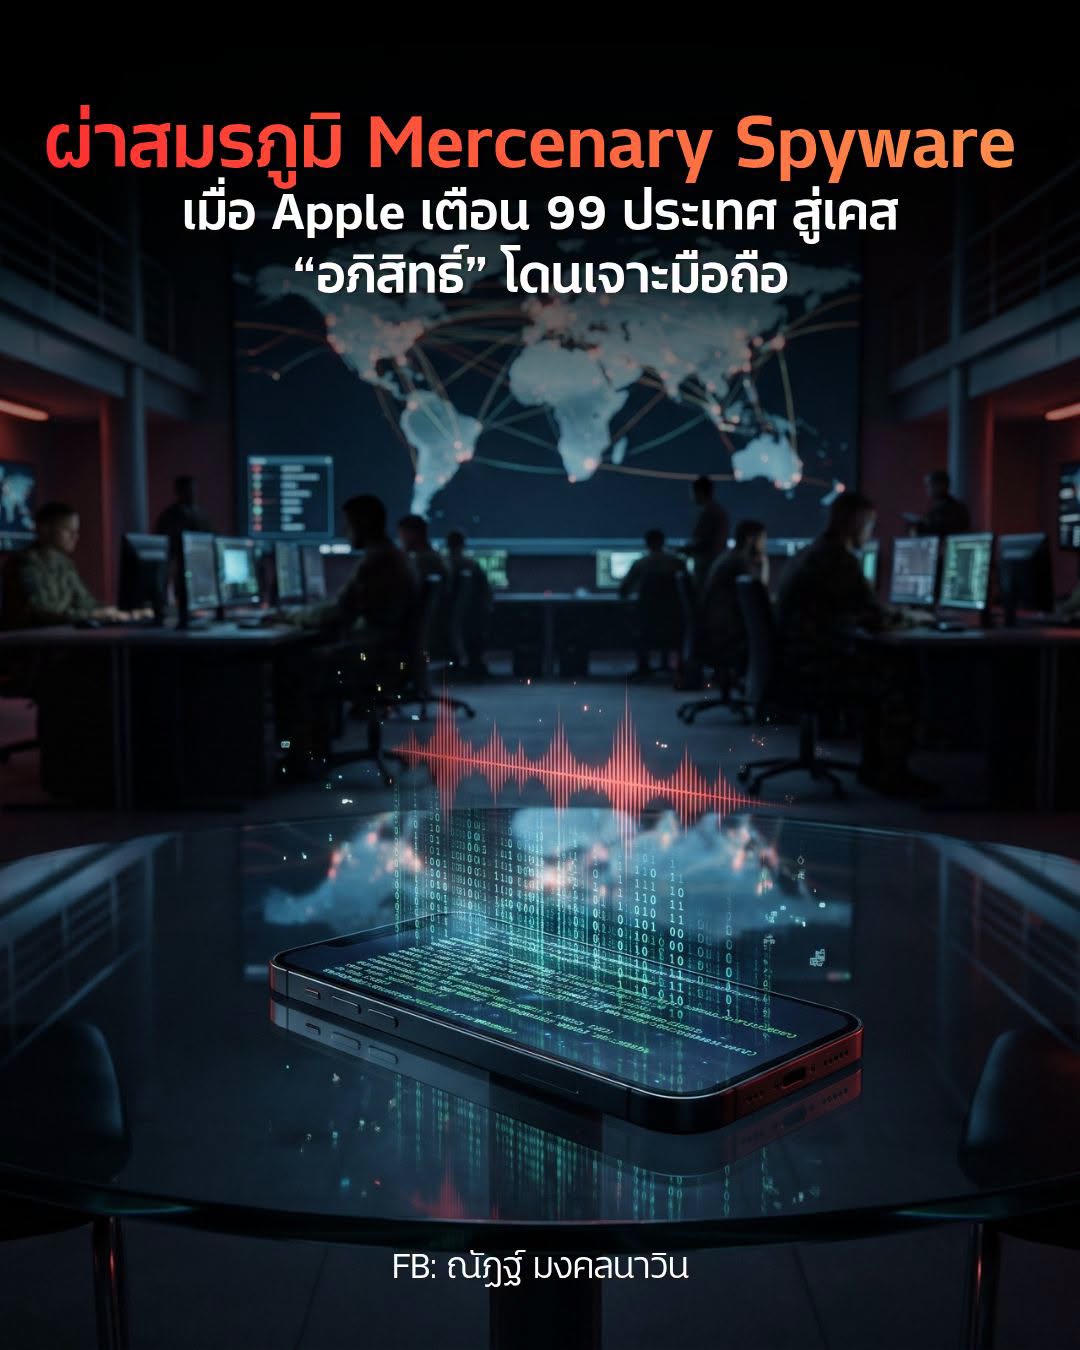
 04 พ.ย.2569 - ณัฏฐ์ มงคลนาวิน นักวิเคราะห์ข้อมูลและยุทธศาสตร์สังคม โพสต์เฟซบุ๊กในหัวข้อ “Apple เตือน 99 ประเทศ สู่เคส “อภิสิทธิ์” โดนสปายแวร์เจาะมือถือ: เบื้องลึกสงครามไซเบอร์ แล้ว Android โดนด้วยไหม?” ระบุว่า การที่ Apple ส่งสัญญาณเตือนภัยคุกคามไซเบอร์ครั้งใหญ่ (Apple Threat Notifications) ไปยังผู้ใช้ iPhone ใน 99 ประเทศทั่วโลก กลายเป็นประเด็นสำคัญในไทยทันที เมื่อ คุณอภิสิทธิ์ เวชชาชีวะ ออกมายืนยันว่าโทรศัพท์ส่วนตัวได้รับข้อความเตือนอย่างเป็นทางการว่าตกเป็นเป้าหมายของสปายแวร์ระดับโลกอย่าง Pegasus นี่ไม่ใช่แก๊งคอลเซ็นเตอร์หลอกกดลิงก์ดูดเงิน และไม่ใช่เรื่องไกลตัว
ในฐานะนักวิเคราะห์ข้อมูลและยุทธศาสตร์สังคม ผมสรุปภาพรวม เบื้องลึกที่น่าสนใจ สถิติตัวเลข ข้อเท็จจริงฝั่ง Android และคำแนะนำในทางปฏิบัติมาให้อ่านกันแบบเข้าใจง่ายๆ ครับ
1. สปายแวร์ตัวนี้คืออะไร? ทำไมถึงร้ายแรงกว่ามิจฉาชีพทั่วไป
สปายแวร์กลุ่มนี้เรียกว่า Mercenary Spyware (สปายแวร์รับจ้างระดับองค์กร/รัฐ) พัฒนาโดยบริษัทอาวุธไซเบอร์เอกชน (เช่น NSO Group ของอิสราเอล)
ขายให้เฉพาะ “รัฐ” เท่านั้น: บริษัทผู้ผลิตมีเงื่อนไขตามใบอนุญาตส่งออกยุทโธปกรณ์ว่าจะขายให้เฉพาะ รัฐบาล กองทัพ หรือหน่วยข่าวกรองของรัฐ เท่านั้น ไม่ขายให้เอกชนหรือบุคคลทั่วไป
ต้นทุนมหาศาลต่อหนึ่งเป้าหมาย: การยิงเจาะมือถือ 1 เครื่อง มีค่าใช้จ่ายเฉลี่ยหลักล้านถึงหลายสิบล้านบาท จึงไม่มีการสุ่มยิงแบบเหวี่ยงแห แต่เลือกเป้าหมายระดับยุทธศาสตร์รายคนโดยเฉพาะ
ไม่ต้องกดลิงก์ก็โดน (Zero-Click): ไม่ต้องเผลอกดลิงก์แปลกๆ แฮกเกอร์เพียงส่งแพ็กเกจข้อมูลลับหรือไฟล์รูปภาพผ่าน iMessage ระบบในเครื่องจะถูกเจาะทันทีในเบื้องหลังโดยที่หน้าจอไม่กระพริบ และไม่มีเสียงเตือนใดๆ
ยึดเครื่องเบ็ดเสร็จ: เมื่อสปายแวร์ฝังตัวได้ จะสามารถแอบเปิดไมโครโฟนดักฟัง เปิดกล้อง ดึงพิกัด GPS แบบเรียลไทม์ และอ่านแชตลับ (แม้จะเป็นแอปที่เข้ารหัสปลายทางอย่าง Signal, WhatsApp หรือ Telegram) ได้ทั้งหมด
2. แล้วฝั่ง Android แฮกไม่ได้เหรอ? ทำไมมีแต่ข่าว iPhone?
คำตอบคือ แฮกได้แน่นอน และโดนเจาะไม่แพ้กันครับ แต่สาเหตุที่มีแต่ข่าว Apple เป็นเพราะความต่างของโครงสร้างระบบ:
Pegasus พัฒนาเวอร์ชัน Android ควบคู่กันเสมอ: NSO Group สร้างสปายแวร์สำหรับ Android โดยเฉพาะ (เช่น ตระกูล Chrysaor) ใช้ช่องโหว่ Zero-Click ผ่าน WhatsApp, Chrome หรือไดรเวอร์กราฟิก เจาะระบบ ดักฟัง และอ่านแชตได้เหมือนบน iPhone ทุกประการ
ภาพลวงตาทางข่าวสาร (Fragmentation vs Centralization): iPhone เป็นระบบปิดที่ Apple คุมเองทั้งหมด จึงติดตั้งระบบตรวจจับระดับลึกและสามารถ "กดปุ่มส่งสัญญาณเตือนเด้งขึ้นหน้าจอพร้อมกันทั่วโลก" ข่าวจึงกลายเป็นกระแสใหญ่ ส่วน Android มีผู้ผลิตหลากหลายค่าย (Samsung, Xiaomi, OPPO ฯลฯ) เมื่อ Google ตรวจพบผ่านทีม Threat Analysis Group (TAG) จึงมักใช้วิธี "ปล่อยแพตช์อัปเดตความปลอดภัยเงียบๆ" ปิดช่องโหว่ หรือเตือนผ่านอีเมลรายบุคคลแทน
กลุ่มประชากรเป้าหมาย (Target Demographics): ผู้นำทางการเมือง อดีตนายกรัฐมนตรี และนักการทูตระดับโลกส่วนใหญ่พก iPhone เป็นเครื่องหลัก ผู้ว่าจ้างที่มีงบจำกัดจึงมักเลือกลงทุนซื้อช่องโหว่ Zero-Day เจาะ iOS เป็นลำดับแรก
3. สถิติเชิงข้อมูล: มีคนโดนเจาะด้วยวิธีนี้กี่คนแล้ว?
สถิติระดับโลกจาก Apple: Apple เริ่มส่งระบบแจ้งเตือนนี้ตั้งแต่ปลายปี 2021 จนถึงปัจจุบัน ครอบคลุมผู้ใช้งานใน มากกว่า 150 ประเทศทั่วโลก แม้ Apple จะไม่เปิดเผยยอดตัวเลขรายคนเพื่อความปลอดภัย แต่คาดการณ์ว่ามีผู้ได้รับเตือนสะสมหลักหลายพันราย
ข้อมูลรั่วไหลระดับโลก (The Pegasus Project): เครือข่ายสื่อสืบสวนระดับโลกเคยเปิดโปงรายชื่อเป้าหมายของ Pegasus กว่า 50,000 หมายเลขโทรศัพท์ ครอบคลุมผู้นำประเทศและนายกรัฐมนตรีอย่างน้อย 14 คน รัฐมนตรีและนักการเมืองกว่า 600 คน และนักข่าวอีกกว่า 180 คน
สถิติในประเทศไทย (รายงาน GeckoSpy โดย Citizen Lab): ตรวจยืนยันทางนิติวิทยาศาสตร์ไซเบอร์พบว่า มีโทรศัพท์ของคนไทยถูก Pegasus เจาะสำเร็จอย่างน้อย 30–35 คน ซึ่งในอดีตมักเป็นนักวิชาการ ทนายความ และนักกิจกรรมทางการเมือง
จำนวนเป้าหมาย: ตัวเลขผู้ตกเป็นเป้าหมายจัดอยู่ในหลักสิบถึงหลักร้อยคนต่อประเทศ ไม่ใช่หลักแสนหรือหลักล้าน เพราะค่าใช้จ่ายในการยิงเจาะระบบที่แพงมหาศาล ทำให้ผู้สั่งการต้องจำกัดโควตาไว้ใช้เฉพาะบุคคลที่มีมูลค่าทางยุทธศาสตร์สูงเท่านั้น
4. เบื้องลึกกลยุทธ์ไซเบอร์ที่ซ่อนอยู่หลังม่าน
สปายแวร์ที่ลบตัวเองเพื่อทำลายหลักฐาน (Memory-Resident): มัลแวร์พวกนี้ถูกออกแบบให้อยู่ใน RAM (หน่วยความจำชั่วคราว) โดยหลีกเลี่ยงการเขียนไฟล์ลงเครื่อง คำแนะนำที่บอกว่า "ให้รีสตาร์ตเครื่อง" จึงเป็นดาบสองคม เพราะพอปิดเปิดเครื่องใหม่ ตัวสปายแวร์จะหลุดจริง แต่ร่องรอยหลักฐานทางนิติวิทยาศาสตร์ (Digital Forensics) เอาไว้ฟ้องร้องจะหายไปด้วยทันที แล้วผู้โจมตีก็แค่ยิงเข้ามาใหม่
จุดอ่อนไม่ได้อยู่ที่ iOS แต่อยู่ที่ “ตัวอ่านรูปภาพ” (Data Parsers): จุดเปราะบางที่สุดคือระบบแปลงไฟล์สื่อก่อนแสดงผล เช่น การทำภาพตัวอย่าง (Thumbnail) ของไฟล์ภาพหรือฟอนต์ใน iMessage คนร้ายแค่ส่งไฟล์ภาพที่มีโครงสร้างไวยากรณ์บิดเบี้ยวเข้ามา เมื่อระบบพยายามแกะอ่าน ก็เกิดภาวะหน่วยความจำผิดพลาด เปิดช่องให้โค้ดแฮกเกอร์ทะลุ Sandbox เข้าไปยึดระบบได้ทันที
Apple ในฐานะ "หน่วยต่อต้านข่าวกรอง": การส่งข้อความเตือนพร้อมกัน 99 ประเทศทั่วโลก คือยุทธศาสตร์ "ป้องปรามด้วยการเปิดโปง" (Cyber Deterrence by Notification) เพราะทุกครั้งที่เตือน มันคือการ “เผาปฏิบัติการลับ” ทิ้งทันที โค้ดราคาหลายสิบล้านที่ผู้จ้างวานลงทุนซื้อมาจะกลายเป็นของไร้ค่าในพริบตา เพราะเป้าหมายรู้ตัวและตัดสัญญาณหนี
5. คำถามสำคัญ: ใครเป็นคนสั่งแฮกเครื่องนายอภิสิทธิ์? (รัฐบาลไทย หรือ รัฐบาลต่างชาติ?)
คำตอบในทางวิชาการและเทคนิคคือ: ยังไม่สามารถฟันธงหรือชี้ชัดได้ว่าเป็นรัฐบาลใด
หลายคนอาจด่วนสรุปว่าเป็นฝีมือของหน่วยงานความมั่นคงไทย แต่ในมิติข่าวกรองไซเบอร์ (Cyber Intelligence) ความเป็นไปได้ถูกแบ่งออกเป็น 2 มุมมองหลัก:
ความเป็นไปได้จาก "หน่วยข่าวกรองต่างชาติ" (Foreign Espionage): นายอภิสิทธิ์เป็นบุคคลสำคัญระดับอดีตนายกรัฐมนตรี มีเครือข่ายและการติดต่อกับผู้นำทางการเมือง นักการทูต และองค์กรระหว่างประเทศอย่างกว้างขวาง ในเวทีโลกมีเคสตัวอย่างมากมายที่หน่วยข่าวกรองต่างชาติใช้ Pegasus สอดแนมผู้นำประเทศอื่น (เช่น กรณีประธานาธิบดีฝรั่งเศสถูกเจาะระบบ) เพื่อดักฟังจุดยืนทางการทูต ทิศทางความสัมพันธ์ระหว่างประเทศ และผลประโยชน์ทางภูมิรัฐศาสตร์
ข้อสังเกตจาก "มิติการเมืองภายใน": เป็นข้อสังเกตที่เกิดจากจังหวะเวลาและบทบาททางการเมือง ซึ่งคุณอภิสิทธิ์เองได้ให้สัมภาษณ์ในเชิงตั้งข้อสังเกตว่า "คาดหวังว่าหน่วยงานของรัฐจะไม่เข้าไปมีส่วนเกี่ยวข้องกับการกระทำที่ผิดกฎหมาย" แต่ย้ำชัดเจนว่า ไม่มีหลักฐานยืนยันและไม่ได้เจาะจงกล่าวหาหน่วยงานใด
Apple ไม่เคยชี้หน้าผู้ร้าย (No Attribution): Apple เตือนเพียงว่า "คุณถูกโจมตีโดยสปายแวร์รับจ้าง" แต่จะไม่ระบุประเทศต้นทาง เพื่อป้องกันปัญหาความขัดแย้งทางการทูตและข้อจำกัดทางกฎหมายข้ามชาติ
ยุทธศาสตร์ "เจาะคนข้างตัว" (Indirect Espionage): ไม่ว่าผู้โจมตีจะเป็นใคร ยุทธวิธีสมัยใหม่มักไม่ได้พุ่งเป้าไปที่ผู้นำโดยตรงอย่างเดียว แต่เบนเข็มไปเจาะ ทีมงาน เลขานุการ หรือคนใกล้ชิด เพราะเข้าถึงตารางงาน เอกสารร่างนโยบาย และสามารถเปิดไมโครโฟนดักฟังการประชุมในห้องได้เหมือนกัน
6. แล้วคนธรรมดาอย่างเรา ต้องกลัวไหม?
คำตอบคือ: ไม่ต้องตื่นตระหนกครับ
ไม่มีใครยอมจ่ายเงินหลักล้านเพื่อมายิงสปายแวร์ใส่โทรศัพท์คนทั่วไป ภัยจริงของคนธรรมดา 99% ยังคงเป็น แก๊งคอลเซ็นเตอร์ ลิงก์ดูดเงิน และ SMS ปลอม
จุดสังเกตสำคัญ: ข้อความเตือนของจริงจาก Apple จะขึ้นเตือนในเมนู Settings (การตั้งค่า) ของเครื่อง และบนหน้าเว็บ account.apple.com เท่านั้น
ข้อควรระวัง: ทั้ง Apple และ Google ไม่มีนโยบายโทรหา หรือส่ง SMS แนบลิงก์มาให้กดดาวน์โหลดแอปแก้ไข หากมีข้อความแนวนี้ส่งมาอ้างว่าเครื่องคุณโดนแฮก ให้รู้ทันทีว่าเป็นมิจฉาชีพ
ร่วมแลกเปลี่ยนมุมมอง: ในยุคที่ข้อมูลกลายเป็นอาวุธทางยุทธศาสตร์สูงสุด ไม่ว่าจะเป็น iOS หรือ Android ทุกท่านคิดว่าสังคมไทยควรมีกลไกทางกฎหมายหรือการตรวจสอบการใช้อาวุธไซเบอร์ของรัฐอย่างไร เพื่อสร้างสมดุลระหว่าง "ความมั่นคงของชาติ" กับ "สิทธิเสรีภาพส่วนบุคคล"? มาร่วมแชร์ความคิดเห็นกันได้ในคอมเมนต์ด้านล่างนี้เลยครับ และหากเห็นว่าบทความนี้มีประโยชน์ อย่าลืมกด Like และกด Share เพื่อส่งต่อข้อมูลความรู้ที่ถูกต้องให้กับคนรอบตัวกันนะครับ!
ข่าวที่เกี่ยวข้อง
'มาร์ค' เตือนรัฐบาลอย่าหลงประเด็น ชี้ปัญหาคือแบงก์รัฐสร้างหนี้ล้านล้าน ไม่ใช่เงินกองทุน สสส.
"อภิสิทธิ์" เตือนรัฐบาลอย่าหลงทาง รื้อภาษีบาปตัดงบ สสส. เข้าคลังกระทบงานสร้างเสริมสุขภาพ ทำปวดหัวคิดภาษีสรรพสามิต "บุหรี่-เหล้า" ให้ได้เท่าเดิม ย้ำปัญหาคือใช้ ‘แบงก์รัฐ’ สร้างหนี้ล้านล้าน
จวกยับกินรวบ! 'อภิสิทธิ์' เตือนรัฐบาลปิดประตูตรวจสอบ ขัดเจตนารมณ์รัฐธรรมนูญ
'อภิสิทธิ์' อัดประธานสภาฯ ตัดอำนาจกมธ. 35 คณะ ส่อขัดรัฐธรรมนูญ เอื้อสส.รัฐบาลลอยนวล ตรวจสอบไม่ได้ รับกังวลสุด ปม สส.ภูมิใจไทย ชงทุกอย่างต้องผ่านสภา
'อนุทิน' อบรม 'อภิสิทธิ์' เลิกวัฒนธรรมพูดแซะ-แดกดัน เก็บอดีตอันยิ่งใหญ่ไว้ให้คนจำ
"อนุทิน" ย้ำพร้อมยกเวลารมต. ให้ฝ่ายค้านได้ซักฟอกเพิ่ม แซะ "อภิสิทธิ์" เก็บอดีตที่ยิ่งใหญ่ให้คนจำ
'มาร์ค' ฟาด 'อนุทิน' อย่าด้อยค่าศึกซักฟอกเป็นแค่พิธีกรรม สวนเจ็บคิดได้แค่นี้ เย้ย 'ศิริโชค' แพ้เลือกตั้ง
"อภิสิทธิ์" สวน "อนุทิน" อย่าด้อยค่าศึกซักฟอก แค่พิธีกรรม ย้ำบริหารจัดการเวลาอภิปราย 5 วัน ครอบคลุม 18 รมต..ไม่ใช่เรื่องยาก เพราะเคยเป็นนายกฯมาก่อน เคาะ เมินเขียวควบรวมน้ำเงิน ชี้กฎหมายรธน.ห้าม แต่ส่วนใหญ่ใช้วิธีขับตัวเองออกจากพรรคแล้วไปสังกัดพรรคใหม่ เผยคุย "ศิริโชค" คอยติดตามลุยแฉ "สส.ไอเดียร์" เหน็บนายกฯหนูคิดได้แค่นี้ว่าแพ้เลือกตั้ง
'อภิสิทธิ์' ยัน ปชป. ไม่เห็นด้วยร่างกฎหมายภูมิใจไทย รื้องบ 'ไทยพีบีเอส-สสส.'
นายอภิสิทธิ์ เวชชาชีวะ นำ สส.พรรคประชาธิปัตย์ รับหนังสือจากเครือข่ายแรงงานใน-นอกระบบ แพลตฟอร์มไรเดอร์ เครือข่ายสวัสดิการเด็กเล็กถ้วนหน้า และเครือข่ายรัฐสวัสดิการที่เป็นธรรม
นักวิเคราะห์ข้อมูลกระทุ้ง 'รบ.-กทม.' ปมเยียวยาน้ำท่วมชี้ต้องให้ผู้ประสบภัยเป็นศูนย์กลาง
ณัฏฐ์ มงคลนาวิน นักวิเคราะห์ข้อมูลและยุทธศาสตร์สังคม